
Desplegando.cloud
Marcia Villalba
0
Desplegando.cloud es un podcast semanal en español centrado en noticias y novedades sobre AWS y arquitecturas serverless. Cada episodio comenta los cambios más relevantes del ecosistema de Amazon Web Services, así como buenas prácticas y recursos para desarrolladores. Además, el programa se acompaña de una newsletter en Substack donde se profundiza en los temas tratados. Marcia Villalba es la anfitriona y creadora del espacio, aportando su experiencia como desarrolladora y divulgadora técnica.
Episod
-
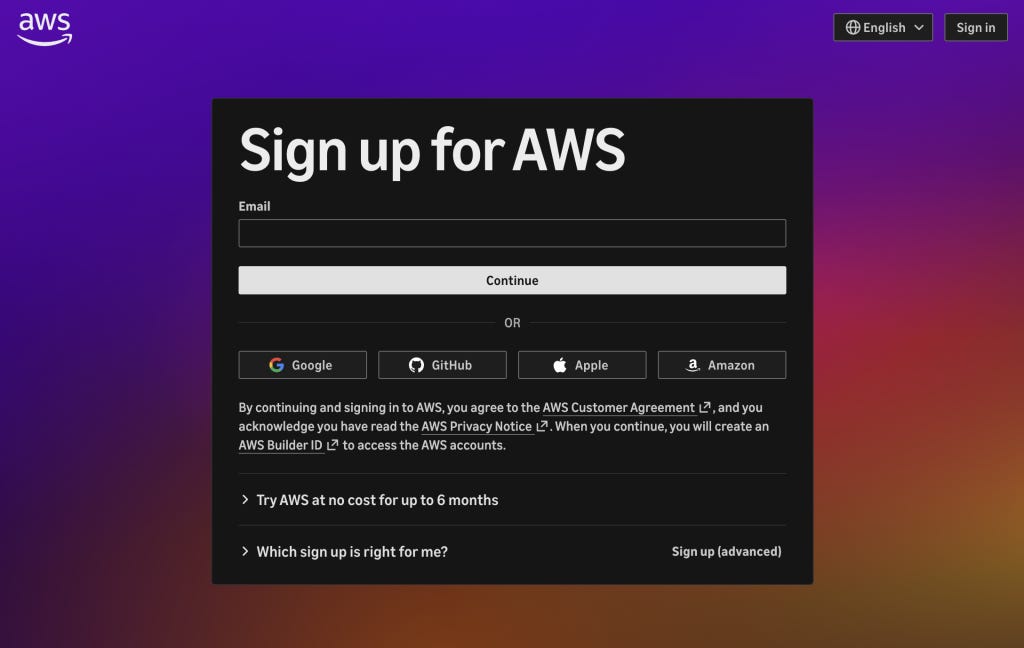 AWS redefine la experiencia de inicio para nuevos usuarios 21.09.2026 6min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.La semana pasada les hice una pregunta, de qué master class querían, y ganó el tema “Pensar en sistemas en la era de IA”. Ya cree el evento y pueden agendarlo el 7 de octubre. Si se registran les mando el link para la clase más cerca a la fecha. Pueden hacerlo en este link.¡A desplegar! 🚀📰 Noticias Relevantes🚀 AWS redefine la experiencia de inicio para nuevos usuariosAWS presentó una nueva experiencia de onboarding simplificada para desarrolladores en la era de la IA, eliminando fricción con configuraciones por defecto y proyectos ya gestionados. Registro con Google, GitHub, Apple o email, $100 en créditos de Free Tier y proyecto preconfigurado, sin setup largo Facilita invitar compañeros de equipo y gestionar permisos más fácilmente. A medida que el proyecto crece, se pueden activar capacidades avanzadas (multi-región, AWS Organizations) sin migrar ni reconstruir el entornoEl Objetivo. mantener la potencia de AWS pero acelerar la primera experiencia de un desarrollador nuevo.🔗 AWS Blog — Reimagines the getting started experience🚀 AWS lanza el nuevo runtime AgentCore: más rápido y eficienteAWS ha presentado un nuevo runtime de Amazon Bedrock AgentCore, diseñado para optimizar el rendimiento de los agentes de inteligencia artificial. Este nuevo sistema promete arranques más veloces, mayor eficiencia en su ejecución y costos operativos reducidos.Una de las mejoras clave es la gestión elástica de la memoria, que asigna memoria solo cuando es necesaria y la recupera durante la sesión, en lugar de mantener capacidad máxima en todo momento. Esto implica que los costos reflejan más acertadamente el uso real en vez de la reserva de recursos.Además, se ha mejorado la consistencia de los arranques en frío. En lugar de reiniciar todo el proceso de inicialización en cada nueva sesión, el runtime prepara el entorno una vez, crea un snapshot y lo restaurará para cada nueva instancia. Esto mantiene los tiempos de inicio estables incluso con el aumento del tamaño de las imágenes de contenedor o la concurrencia.Con estos avances, AgentCore se presenta como una opción más atractiva para agentes de producción que necesitan latencia predecible, escalabilidad elástica y control de costos mejorado.🔗 Para más información, visita el blog de AWS.🚀 AWS Step Functions acelera la integración de nuevos serviciosAWS ha anunciado que Step Functions ahora integra automáticamente nuevos servicios y capacidades de AWS, como AWS Lambda MicroVMs y AWS Lambda Core, ampliando la cobertura de integración de Step Functions para incluir importantes servicios como AWS Partner Central Revenue Measurement, AWS Resilience Hub V2, AWS Support Authorization y Amazon SageMaker Job Runtime.🔗 Para más información, visita el artículo en el blog de AWS🔍 Analiza tus eventos de CloudTrail usando lenguaje natural en Amazon Q ConsoleAWS CloudTrail ahora se integra con Amazon Q en la Consola de Administración de AWS, lo que permite a los usuarios investigar la actividad de la cuenta de AWS utilizando lenguaje natural, en lugar de tener que escribir consultas manualmente o analizar registros. Esta integración tiene como objetivo mejorar las auditorías de seguridad, los chequeos de cumplimiento y la solución de problemas operacionales.La integración permite a los equipos formular preguntas sobre la configuración de CloudTrail, la cobertura de registro y las fuentes de eventos de datos rastreados. La Consola de Amazon Q puede consultar los registros de CloudTrail, los grupos de logs relacionados de CloudWatch y las tiendas de datos de eventos, proporcionando respuestas basadas en la actividad real de la cuenta. Esto ayuda a validar configuraciones de trail, identificar brechas en los registros e investigar problemas de seguridad u operacionales de manera más eficiente.🔗 Para más información, visita el anuncio de AWS🔗 Otras noticias que te pueden interesar🤖 Introducing Kimi K3 on Amazon Bedrock → Leer más📧 Amazon SES now supports tenant-level deliverability insights → Leer más📦 Amazon SNS now supports message payloads up to 1 MiB → Leer más🎬 Video de la SemanaMiguel Ángel lleva 7 años como desarrollador full-stack. Conocía Lambda, S3, SQS — pero siempre sobre infraestructura ya montada por otra persona. Nunca había construido algo desde cero por su cuenta.Hace 9 meses se unió a la comunidad y construyó una app de finanzas personales con un chat agéntico: subís la foto de un recibo, la IA lee el monto y la moneda, y registra el gasto sola. Toda la infraestructura en producción —Cognito, API Gateway, Lambda, Step Functions, Postgres, S3 y Bedrock— por menos de $5 al mes, con observabilidad incluida. Y esta semana nos contó su historia.📚 Artículos Interesantes📦 Seleccionando un Almacén de Vectores para las Bases del Conocimiento de Amazon BedrockEste artículo proporciona una guía sobre cómo elegir el almacén de vectores adecuado para las Bases de Conocimiento de Amazon Bedrock, comparando las principales opciones en rendimiento, costo y complejidad operativa.Puntos clave:* Variedad en Almacenes de Vectores: Existen diferentes almacenes de vectores que se ajustan a distintas necesidades de RAG; no hay una opción única.* Opciones Comparadas: Se comparan OpenSearch, Aurora PostgreSQL con pgvector y S3 Vectors.* Decisión Basada en: La decisión debe estar guiada por latencia, costo, escala y la cantidad de gestión operativa que su equipo desea manejar.🎯 Reflexión: Elegir el almacén de vectores adecuado es crucial para maximizar la eficiencia y el rendimiento de los sistemas de recuperación impulsados por Bedrock, permitiendo un equilibrio entre velocidad, costo y complejidad operativa.📖 Leer el artículo completo🤖 Creando Sandboxes de Agentes AI Autoalojados con AWS Lambda MicroVMsAWS demuestra cómo utilizar MicroVMs de Lambda como entornos seguros y aislados para ejecutar herramientas de agentes AI, manteniendo el control dentro de cuentas de AWS individuales. Este enfoque está diseñado para los Agentes Gestionados de Anthropic Claude, asegurando que la orquestación del agente ocurra en Claude, mientras que la ejecución de código se maneja en MicroVMs gestionados por AWS.Puntos clave:* Aislamiento de Nivel VM: Las MicroVMs ofrecen un entorno seguro para ejecutar código de agentes AI no confiables, reduciendo el riesgo en la ejecución de código generado.* Control y Gobernanza en AWS: La solución asegura que la orquestación y la gobernanza permanezcan dentro de su cuenta de AWS, utilizando un plano de control que aprovecha servicios comunes de AWS.* Flujo de Trabajo Práctico: Despliegue del plano de control, registro de webhooks, creación de la imagen de MicroVM y prueba del camino de ejecución completo para el agente.🎯 Reflexión: La capacidad de ejecutar código de agentes AI en entornos gestionables y efímeros, sin necesidad de una infraestructura de virtualización compleja, representa un avance significativo en la manera en que se podrían implementar y gestionar aplicaciones de inteligencia artificial.📖 Leer el artículo completo✈️ Validando Decisiones Multi-Agente con Step Functions y Bedrock AgentCoreEste artículo explica cómo AWS combina Step Functions con Amazon Bedrock AgentCore para construir flujos de trabajo multi-agente que permanecen determinísticos en puntos de decisión críticos.Puntos clave:* Los agentes deben proponer, no ejecutar directamente, cuando se trata de acciones comerciales críticas.* Step Functions proporciona validación y orquestación determinística, haciendo que los flujos de trabajo multi-agente sean más seguros y auditables.* La arquitectura mejora la gobernanza y trazabilidad, especialmente para flujos de trabajo como la reprogramación de vuelos donde los errores y efectos colaterales son críticos.🎯 Reflexión: La combinación de AWS Step Functions y Amazon Bedrock AgentCore permite un enfoque más seguro y controlado para la toma de decisiones automatizadas, crucial en aplicaciones que requieren alta complejidad operativa y auditabilidad.📖 Leer el artículo completo🔍 Mejores Prácticas de Observabilidad para Funciones Duraderas de LambdaEl artículo analiza cómo hacer que las funciones duraderas de AWS Lambda sean más fáciles de monitorear, depurar y operar en producción.Puntos clave:* Métricas integradas de Lambda son útiles, pero los flujos duraderos necesitan observabilidad más profunda a través de pasos, esperas y callbacks.* Los registros estructurados y claves de correlación facilitan el seguimiento de una única ejecución a través del flujo de trabajo completo.* Métricas comerciales personalizadas, anotaciones de X-Ray y la pestaña de Ejecuciones Duraderas ayudan a identificar fallos y cuellos de botella más rápido.🎯 Reflexión: La observabilidad debe estar alineada con el modelo de ejecución de las funciones duraderas, permitiendo a los equipos identificar rápidamente cuellos de botella y errores a lo largo del ciclo de vida de la ejecución.📖 Leer el artículo completo📝 Eventos en Español📅 23 Setiembre: [Bogotá] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 23 Setiembre: Observabilidad en AWS: monitoriza y diagnostica tus apps con DevOps Agent 📍 AWS UG Sevilla 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info📅 24 Setiembre: [Medellín] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 25 Septiembre: Cloud Night en la PUCP: IA, datos y comunidad 📍 AWS UG Peru 🔗 Más info📅 26 Septiembre: AWS Cloud Day: UCATEC Edition 📍 AWS UG Cochabamba 🔗 Más info📅 2 Octubre: AWS User Group Caracas se suma como comunidad aliada de Dev Days Caracas 📍 AWS UG Caracas 🔗 Más info📅 3 octubre: AWS Community Day Peru 📍 AWS UG Perú 🔗 Más info📅 5 octubre: AWS Modernizate: Seguridad a Velocidad de Maquina con AWS Continuum 📍 AWS UG Puerto Rico 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más info📅 24 Octubre: ¡Segundo Aniversario! 📍 AWS UG Puebla 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Construyó un agente para procesar pedidos. Costó 100 veces más de lo necesario. 18.09.2026 9minAna es desarrolladora en un e-commerce. Tenía un proceso que se repetía miles de veces al día: llega un pedido, hay que validar el pago, verificar el stock, reservar el producto, actualizar el inventario y notificar al cliente. Todo el mundo hablaba de agentes, así que construyó uno. Tres semanas después: costos disparados, comportamiento impredecible, debugging imposible. El problema no era el código, era que había usado un agente donde necesitaba un workflow.👉🏽 Mira el video de youtube💡 La señal estaba escrita en su propio promptEl prompt del agente de Ana decía, literalmente: “Primero validá el pago. Después verificá el stock. Después reservá el producto. Después notificá al cliente.”Eso no es un agente. Es un workflow escrito en lenguaje natural.Cuando el prompt le dice al modelo exactamente qué hacer y en qué orden, el modelo no está tomando decisiones, está siguiendo instrucciones. Y para seguir instrucciones no necesitás un LLM, necesitás un motor de estados.La diferencia que importa⚙️ Un workflow ejecuta pasos. Sabés de antemano qué va a pasar, en qué orden, y qué hacer si algo falla. Step Functions es el ejemplo perfecto: definís los estados y las transiciones, y AWS ejecuta eso con reintentos automáticos, timeouts e historial completo.🤖 Un agente toma decisiones. No sabés de antemano qué va a hacer, evalúa la situación, elige herramientas, ajusta su comportamiento según los resultados.Y acá está la clave: el poder de un agente es su capacidad de razonar, y razonar tiene costo. Cada decisión llama a un LLM. Eso cuesta tokens, tarda, y puede comportarse distinto en cada ejecución. Si el proceso no necesita razonamiento, estás pagando ese costo sin ningún beneficio.3 señales de que tenés un workflow disfrazado de agente1️⃣ Siempre ejecuta los mismos pasos en el mismo orden. Si corrés el sistema diez veces con inputs similares y la secuencia nunca cambia, el modelo no está decidiendo nada.2️⃣ El único trabajo del LLM es clasificar o extraer información en un paso. Eso es una función de Lambda que llama a Bedrock para una clasificación puntual, no un agente a cargo del flujo.3️⃣ Podés escribir todos los pasos en un papel antes de ejecutar. Si el proceso ya está definido, no necesitás que el modelo lo descubra en tiempo de ejecución.El error contrario también existeAndrés tenía un chatbot de soporte técnico y armó un workflow con doce ramas de condiciones y los clientes seguían encontrando casos que no estaban mapeados. Estaba intentando resolver ambigüedad con un árbol de decisión, y la ambigüedad es exactamente el problema que resuelven los agentes.El patrón que uso en producciónLos mejores sistemas no eligen entre uno u otro, usan los dos. Workflow como esqueleto, agente solo donde hay juicio real.En el caso de Ana bien resuelto: Step Functions sigue controlando todo el proceso: validar pago, verificar stock, reservar, notificar. Pero hay un paso específico, detectar fraude, que sí requiere interpretación y contexto. Ahí, y solo ahí, entra un agente.El workflow garantiza ejecución. El agente aporta inteligencia donde hace falta, no en todos lados. Resultado: costos -95%, 99.9% de ejecuciones exitosas, y trazabilidad completa de qué pasó en cada paso.🚀 ¿Querés aprender a diseñar esto en AWS?Tengo un mini-curso gratuito de Agentes IA donde explico exactamente cuándo usar Bedrock Agents, cuándo usar Step Functions, y cómo combinar ambos con arquitecturas y código reales.🎯 ACCEDER AL MINI-CURSO GRATUITO This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
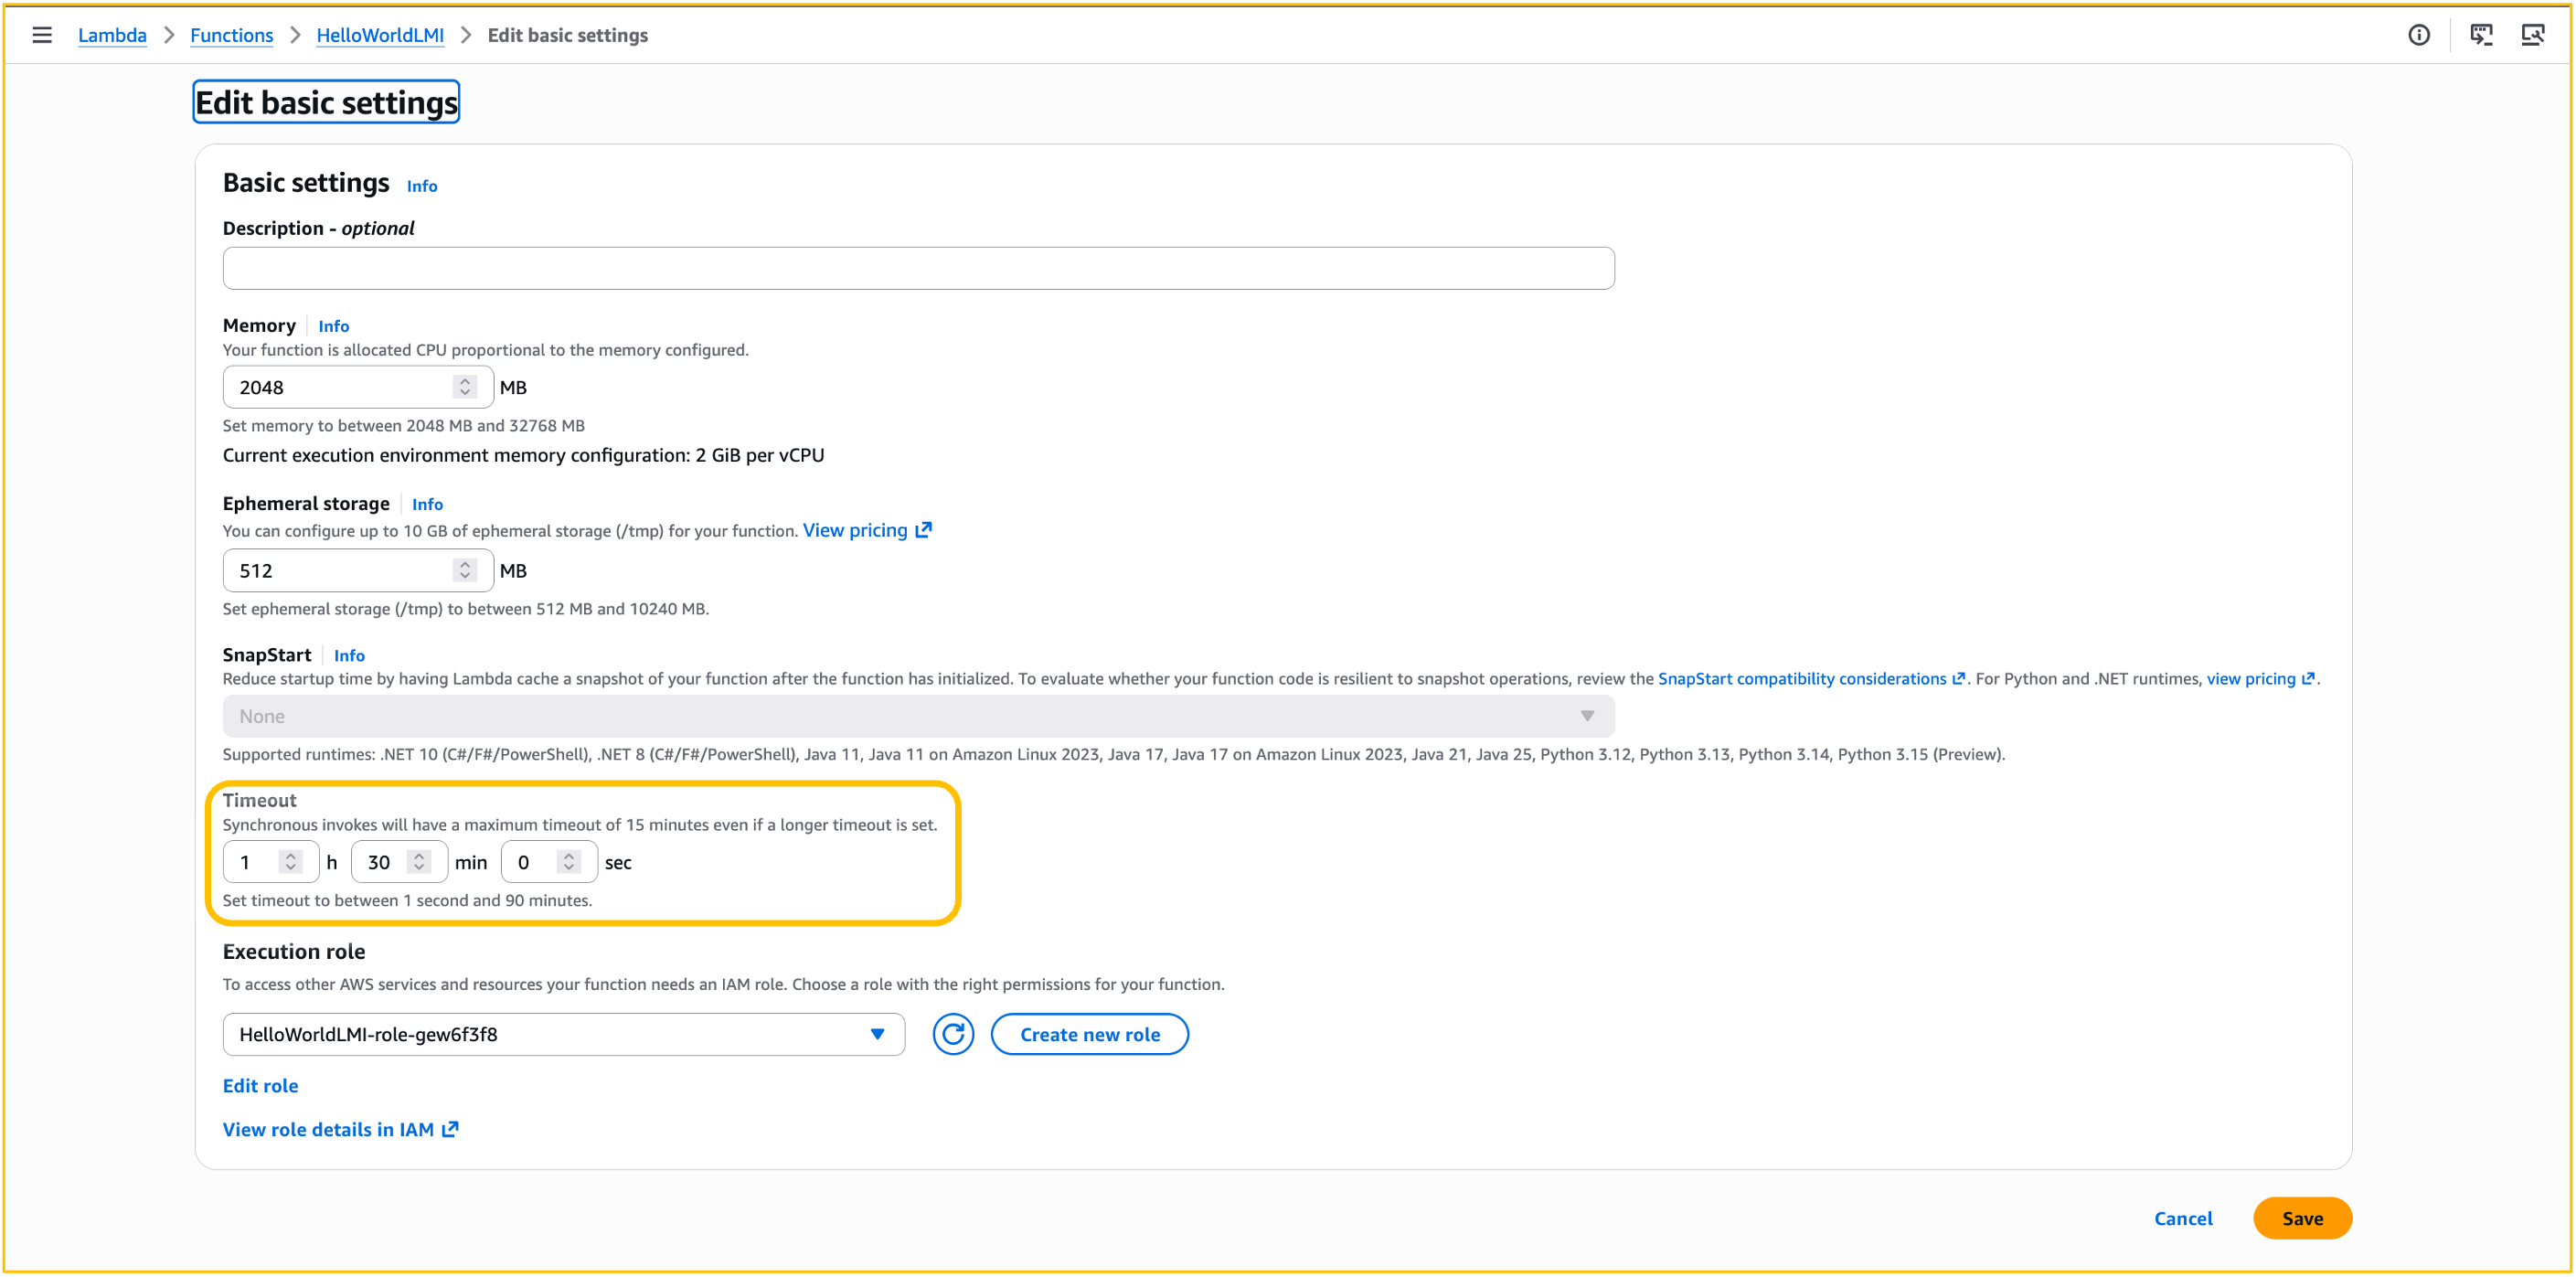 Las funciones de Lambda ahora tienen un timeout de 90 minutos* 14.09.2026 6min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana les traigo algunas noticias interesantes de Lambda y API Gateway. Entre ellas, que ahora Lambda cuenta con timeouts de 90 minutos para las instancias gestionadas.Además, quiero hacerles una pregunta…📰 Noticias Relevantes⏳ AWS Lambda amplía el tiempo de ejecución a 90 minutos para instancias gestionadasAWS Lambda Managed Instances ahora permite un tiempo de ejecución de hasta 90 minutos para invocaciones asíncronas y de mapeo de fuentes de eventos (ESM), superando el límite anterior de 15 minutos por seis veces. Esta actualización facilita la gestión de cargas de trabajo como procesamiento de datos, transcodificación de medios, inferencia de inteligencia artificial y trabajos por lotes que requieren ventanas de ejecución más largas sin necesidad de rediseñar las aplicaciones.Es importante destacar que este tiempo de espera más largo se aplica únicamente a Lambda Managed Instances y solo para casos de uso asíncrono y ESM; las invocaciones sincrónicas siguen restringidas a los 15 minutos. AWS también aclara que no hay cargo adicional por el tiempo de espera de 90 minutos, manteniéndose las tarifas estándar de instancias gestionadas.🔗 Para más información, visita el blog de AWS.🔒 Amazon API Gateway ahora soporta mTLS para integraciones en backendAWS anunció que Amazon API Gateway ahora puede presentar un certificado ACM a los servicios de backend durante el apretón de manos TLS, habilitando así mutual TLS (mTLS) para integraciones en backend. Anteriormente, API Gateway solo podía presentar un certificado autofirmado. Ahora, puedes usar un certificado firmado por una autoridad de certificación confiable, lo que permite a los backends verificar que las solicitudes provienen verdaderamente de API Gateway.🔗 Para más información, visita el anuncio de AWS.⚡ AWS Lambda ahora soporta lectura directa de archivos en Amazon S3AWS Lambda ha lanzado una nueva función que permite elegir entre leer archivos desde la capa de almacenamiento de alto rendimiento S3 Files o directamente desde el bucket de Amazon S3. Esta nueva configuración de lectura directa está diseñada para optimizar el acceso a archivos de acuerdo a las necesidades de carga de trabajo: las lecturas directas priorizan el máximo rendimiento, mientras que las lecturas del sistema de archivos se centran en la menor latencia.De manera predeterminada, Lambda habilita lecturas directas solo para funciones configuradas con 512 MB de memoria o más. Cuando se activa la lectura directa, los archivos de 1 MB o más se leen directamente desde el bucket de S3, mientras que los archivos más pequeños se sirven a través de la capa de almacenamiento de alto rendimiento. Si se desactiva la lectura directa, todas las lecturas pasan por el almacenamiento de alto rendimiento, lo que es óptimo para un acceso de baja latencia.Esta actualización brinda a los equipos más control sobre la optimización del rendimiento para cargas de trabajo serverless que dependen del acceso a archivos respaldados por S3.🔗 Para más información, visita el anuncio oficial de AWS📦 Personaliza los destinos de Amazon API Gateway para logs de ejecuciónAmazon API Gateway ha mejorado su sistema de logs de ejecución, permitiendo a los equipos gestionar los registros de las solicitudes de una manera más flexible. Ahora es posible redirigir los logs a destinos que tú controles, como Amazon CloudWatch Logs, Amazon S3 y Amazon Data Firehose, en lugar de depender únicamente del grupo de logs manejado por API Gateway.Esta nueva funcionalidad permite definir fuentes de entrega específicas para ciertas etapas de tu API Gateway, lo que otorga una mayor flexibilidad operativa. Además, los logs ahora pueden manejar eventos de mayor tamaño, mejorando la utilidad del pipeline de logs para diagnósticos más detallados.🔗 Para más detalles, visita el blog de AWS.🤖 Presentamos Pizza Bot: la bandeja de entrada para agentes de IA de código abiertoAWS ha lanzado Pizza Bot, una aplicación de código abierto que transforma la forma en que interactuamos con agentes de IA que operan en segundo plano. En lugar de forzar a los usuarios a observar el trabajo del agente en una ventana de chat o terminal, Pizza Bot ofrece una interfaz estilo bandeja de entrada, donde los resultados y decisiones humanas se presentan solo cuando son necesarios.Diseñada para el trabajo asíncrono, la aplicación permite iniciar tareas manualmente, programarlas o activarlas mediante webhooks. De este modo, los usuarios pueden concentrarse en otras tareas mientras las acciones se ejecutan independientemente. Los resultados se agrupan en una cola de No leídos y los elementos que requieren intervención humana se encuentran en Acciones, facilitando una gestión más fluida de las tareas.Pizza Bot es flexible y permite al usuario tener el control total. Se ejecuta localmente o en infraestructura gestionada por el usuario, admite múltiples proveedores de modelos y almacena datos en archivos locales y SQLite. Esta herramienta se posiciona como una base de código abierto para crear flujos de trabajo de agentes de IA duraderos que requieren persistencia, aprobaciones y puntos de transición claros.🔗 Para más información, visita el artículo en el blog de AWS sobre Pizza Bot.🔗 Otras noticias que te pueden interesar🔧 AWS Lambda durable functions integrates with Pydantic AI → Leer más🐧 Amazon Linux 2027 is now available in public preview → Leer más🤖 OpenAI GPT-6 Astra is now generally available on Amazon Bedrock → Leer más📊 Amazon CloudFront announces API support for flat-rate pricing plans → Leer más🖥️ AWS MCP Server adds a serverless capability for AWS Lambda functions → Leer más📚 Amazon Bedrock Managed Knowledge Base now supports automatic sync scheduling for data source connectors → Leer más🔗 Amazon Bedrock Managed Knowledge Base now supports ServiceNow as a native data source connector → Leer más🔒 Amazon S3 Object Lock now supports variable retention with event holds → Leer más🖼️ Dynamic Image Transformation for Amazon CloudFront adds four new features → Leer más🧠 Amazon Bedrock AgentCore Memory now supports direct ingestion to long-term memory → Leer más🗄️ Amazon Bedrock Managed Knowledge Base now supports Confluence Data Center as a native data source connector → Leer más🛠️ Amazon Bedrock Managed Knowledge Base adds APIs and console support for debugging document-level access control → Leer más⚙️ AWS Lambda now supports Graviton5-powered EC2 instances on Lambda Managed Instances → Leer más📚 Artículos Interesantes💡 Arquitectura de 10 Agentes, 1k Usuarios: Presupuesto de Dos Pizzas al MesEste artículo detalla cómo diseñar un sistema de IA basado en AWS que maneje alrededor de 1,000 usuarios, manteniendo los costos mensuales de infraestructura extremadamente bajos—equivalentes a ‘dos pizzas’. Se habla de cómo una ingeniería cuidadosa puede reducir drásticamente los costes sin sacrificar la capacidad, sugiriendo una optimización intencionada en lugar de depender de servicios predeterminados o del modelo más pesado para cada paso.Puntos clave:* Costos de infraestructura fijos son la mayor fuga presupuestaria, especialmente servicios como NAT, ALB y componentes siempre activos.* Usar la herramienta más económica y efectiva para cada tarea, como embeddings para recuperación y modelos más fuertes solo donde se necesiten.* Una buena arquitectura consiste en adecuar el patrón a la carga de trabajo, sin recurrir a la configuración más costosa o genérica por defecto.🎯 Reflexión: La inteligencia en la orquestación y una arquitectura ligera son clave para que un sistema de 10 agentes sea viable a presupuestos de startups, demostrando que la eficiencia no está reñida con la capacidad.📖 Leer el artículo completo🚀 Análisis de DuckDB en Amazon DynamoDB sin ETLEste artículo detalla cómo realizar análisis SQL ad hoc en datos de Amazon DynamoDB utilizando DuckDB, sin necesidad de construir o gestionar una tubería ETL tradicional.Puntos clave:* AWS Glue zero-ETL puede replicar datos de DynamoDB en tablas de Apache Iceberg en Amazon S3 sin necesidad de una tubería ETL personalizada.* DuckDB en AWS Lambda puede servir consultas SQL sobre esos datos replicados a través de una URL de función asegurada por IAM.* Este patrón permite análisis ad hoc en datos de DynamoDB mientras minimiza la complejidad operativa y mantiene la tabla fuente centrada en cargas de trabajo transaccionales.🎯 Reflexión: La integración de DuckDB con DynamoDB a través de AWS Glue presenta una solución ingeniosa para realizar análisis rápidos y ligeros sin comprometer la operatividad cercana de la base de datos en vivo.📖 Leer el artículo completo🚀 Cómo Construir una App de Colaboración en Tiempo Real con AWS AppSync y GraphQLEste artículo explica cómo utilizar AWS AppSync como un servicio GraphQL administrado para construir aplicaciones en tiempo real, utilizando una aplicación de colaboración o estilo chat como ejemplo.Puntos clave:* AWS AppSync proporciona una capa GraphQL administrada para la sincronización y actualizaciones de datos en tiempo real.* Las suscripciones de GraphQL son la característica central que habilita experiencias en vivo y basadas en notificaciones.* AWS Amplify ayuda a conectar un frontend en React a AppSync de manera rápida, reduciendo la complejidad de implementación.🎯 Reflexión: La implementación de AppSync simplifica enormemente la construcción de aplicaciones en tiempo real, permitiendo a los desarrolladores enfocarse en la experiencia del usuario sin preocuparse por la infraestructura subyacente.📖 Leer el artículo completo📊 Cómo Recoger Métricas de CPU y Memoria en tus MicroVM de AWSEste artículo explica cómo monitorear el uso de CPU y memoria dentro de los MicroVM de AWS Lambda ejecutando el Agente de CloudWatch dentro del propio MicroVM.Puntos clave:* El Agente de CloudWatch puede ejecutarse dentro de un MicroVM de Lambda para exponer métricas de uso de recursos.* La configuración emite tres métricas clave: CPU activa, CPU inactiva y porcentaje de memoria utilizada.* Las métricas se publican en un namespace personalizado de CloudWatch y se etiquetan por nombre de imagen para facilitar el análisis de cargas de trabajo.🎯 Reflexión: Implementar el Agente de CloudWatch dentro de los MicroVM amplía la visibilidad de los recursos utilizados en AWS Lambda, ayudando a los equipos a optimizar el rendimiento y a realizar un dimensionamiento adecuado de sus cargas de trabajo.📖 Leer el artículo completo🎬 Video de la SemanaMi factura de AWS de todas mis webs en producción es menos de $5 por mes. Hoy te muestro 5 proyectos con esa arquitectura de base que podés sumar a tu portafolio.📝 Eventos en Español📅 15 Setiembre: ¿Reemplaza o potencia? Nuestra perspectiva de evolución de la IA generativa 📍 AWS UG Ensenada 🔗 Más info📅 15 Setiembre: Credenciales, Slack y un camino no tradicional a DevOps con Laura Díaz 📍 AWS Girls Uruguay 🔗 Más info📅 17 Septiembre: When AI Reaches the Physical World: Building an AI device with real clients 📍 AWS Las Palmas UG 🔗 Más info📅 17 Setiembre: We are back! AWS 101 para todos 📍 AWS UG Santo Domingo 🔗 Más info📅 18 Septiembre: AWS IMMERSION DAY 📍 AWS Guatemala 🔗 Más info📅 19 Septiembre: Escalando Operaciones Autónomas con AWS DevOps Agent y CDK 📍 AWS UG Medellin 🔗 Más info📅 23 Setiembre: [Bogotá] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 23 Setiembre: Observabilidad en AWS: monitoriza y diagnostica tus apps con DevOps Agent 📍 AWS UG Sevilla 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info📅 24 Setiembre: [Medellín] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 3 octubre: AWS Community Day Peru 📍 AWS UG Perú 🔗 Más info📅 5 octubre: AWS Modernizate: Seguridad a Velocidad de Maquina con AWS Continuum 📍 AWS UG Puerto Rico 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
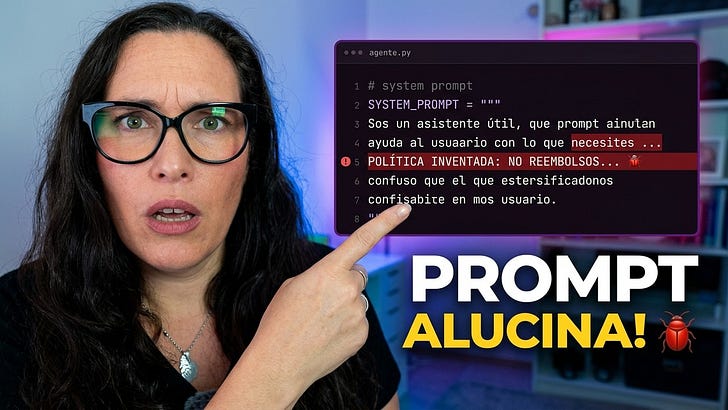 🎓 Las microcredenciales de AWS ahora son gratis 07.09.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.La semana pasada estuvo re tranquila de lanzamientos pero ya esta se vino muy interesante. Hay varias cosas a destacar. La primera es algo que no es tan nuevo que son las microcertificaciones, pero ahora son gratis y me parecen genial y además están en español. Las probaste? Yo a ver si tengo dos horas seguidas en la cual me puedo sentar y hacer la de serverless. Ya les contaré.📢 Si te gusta esta newsletter, compártela con tus colegas para que más personas puedan estar al día con el mundo serverless.Si tienes comentarios o sugerencias, escríbeme en LinkedIn, X, o Instagram.¡A desplegar! 🚀📰 Noticias Relevantes🎓 Microcredenciales de AWS ahora son gratuitas: ¿por qué es importante?AWS ha anunciado que sus microcredenciales, evaluaciones prácticas que permiten a los desarrolladores demostrar habilidades en la nube, ahora están disponibles de forma gratuita y sin necesidad de una suscripción a AWS Skill Builder. Esto las hace más accesibles para una audiencia global.Estas evaluaciones prácticas validan la capacidad de resolver tareas del mundo real, como la configuración, optimización y solución de problemas en los servicios de AWS, todo en un entorno realista. Se subraya que las microcredenciales no reemplazan a las certificaciones de AWS; más bien, las complementan al validar habilidades prácticas.La primera serie de microcredenciales incluye áreas como Serverless, Inteligencia Artificial, Redes de Aplicaciones y Respuesta a Incidentes, con más planeadas para el 2026.🔗 Para más información, visita el blog de AWS sobre microcredenciales.📦 Amazon Kinesis Data Streams ahora entrega datos directamente a los buckets de S3Amazon Kinesis Data Streams ha lanzado una nueva funcionalidad que permite la entrega de datos de streaming directamente a los buckets de Amazon S3 de propósito general. Esta mejora elimina la necesidad de gestionar streams de entrega separadas para enviar los datos a S3, optimizando el proceso considerablemente.Los datos se almacenan en su formato original, haciéndolos adecuados para archivado, respaldo, reprocesamiento y análisis por lotes. AWS describe esta opción como completamente gestionada y serverless, lo que permite a los usuarios pagar solo por los datos entregados satisfactoriamente.🔗 Para más información, visita la página oficial de Amazon Kinesis Data Streams🚀 AWS Lambda ahora admite SnapStart para funciones de imágenes de contenedorAWS Lambda ha dado un gran paso al anunciar que SnapStart ahora es compatible con funciones empaquetadas como imágenes de contenedor. Esta innovadora función promete reducir los tiempos de inicio de varios segundos a niveles de menos de un segundo, lo que representa una mejora significativa en el rendimiento para las cargas de trabajo serverless que utilizan imágenes de contenedor.🔗 Para obtener más información, visita la página oficial de AWS Lambda.🚀 AWS adquiere DuckLabs para revolucionar el futuro de la analíticaAWS ha anunciado un acuerdo definitivo para adquirir DuckLabs, la compañía con sede en Ámsterdam detrás de DuckDB, una base de datos analítica de código abierto. Este movimiento busca fusionar la rapidez de DuckDB en el análisis de datos pequeños con el ecosistema de analítica a gran escala de AWS.🔗 Para más información, visita el blog de AWS.🔗 Aurora DSQL ahora soporta restricciones de clave foráneaAWS ha anunciado que Aurora DSQL ahora admite restricciones de clave foránea, un avance significativo en la compatibilidad con PostgreSQL para su base de datos SQL distribuida. Esta actualización permite a los equipos definir relaciones directamente en la base de datos, en lugar de imponer la integridad referencial solo en el código de la aplicación.La nueva capacidad soporta comportamientos de restricciones comunes como NO ACTION, RESTRICT, CASCADE, SET NULL y SET DEFAULT, además de MATCH FULL, MATCH SIMPLE y restricciones de clave foránea diferibles. AWS también destaca que Aurora DSQL mantiene la integridad referencial a través de la verificación de instantáneas durante la transacción y la resolución de conflictos en el momento de la confirmación, asegurando que las transacciones confirmadas no violen las reglas de clave foránea.🔗 Para más información, visita el artículo de AWS🔗 Otras noticias que te pueden interesar🔒 AWS Lambda ahora soporta políticas basadas en recursos IAM completas → Leer más🛠️ AWS Lambda introduce runtimes gestionados en vista pública para Node.js 26 y Python 3.15 → Leer más🔗 AWS Lambda MicroVMs ahora soporta AWS PrivateLink → Leer más☕ IAM Roles Anywhere ahora proporciona un plugin de Java para el AWS SDK → Leer más📦 Mountpoint para Amazon S3 añade controles de uso de memoria → Leer más🔍 Amazon Bedrock Managed Knowledge Base introduce configuración administrada por el usuario para fuentes de datos de SharePoint, OneDrive y Confluence → Leer más🔗 Amazon Bedrock Managed Knowledge Base ahora soporta ServiceNow como conector nativo de fuente de datos → Leer más🔄 Amazon Bedrock Managed Knowledge Base ahora soporta programación de sincronización automática para conectores de fuentes de datos → Leer más🛡️ Amazon Bedrock AgentCore Identity ahora ofrece un portal de consentimiento gestionado → Leer más🔗 Amazon Bedrock AgentCore Memory ahora soporta variables de espacio de nombres flexibles → Leer más🔒 Amazon Bedrock AgentCore Memory ahora soporta control de acceso detallado → Leer más☁️ AWS MCP Server añade una capacidad sin servidor para funciones de AWS Lambda → Leer más✉️ Amazon SES ahora soporta la firma de correos S/MIME → Leer más🔄 Amazon Kinesis Data Streams ahora soporta una función de prueba en seco para validar solicitudes de API → Leer más🧠 Claude Fable 5.1, el nuevo modelo de frontera de Anthropic, ahora está disponible en AWS → Leer más⏱️ Amazon CloudWatch ahora soporta períodos de calentamiento para alarmas → Leer más🤖 Amazon Cognito ahora soporta autorización máquina a máquina sin un dominio de usuario → Leer más🔍 Amazon OpenSearch Service añade nuevos Cluster Insights para un diagnóstico más rápido del estado del clúster → Leer más📊 Amazon Kinesis Data Streams anuncia tablas de streaming, entregando datos a tablas Apache Iceberg en Amazon S3 → Leer más🎬 Video de la SemanaUn agente de soporte le inventó una política de reembolsos a un cliente. Se la dijo como si fuera un hecho. El desarrollador la buscó línea por línea en el código y no encontró ningún bug — porque el problema no estaba ahí. Estaba en el system prompt.Esta semana te como escribir un system prompt que funciona.📚 Artículos Interesantes📧 Programando Campañas de Email a Gran Escala con Amazon EventBridge SchedulerEl artículo detalla cómo Amazon EventBridge Scheduler puede usarse para enviar campañas de email personalizadas a nivel de cada destinatario.Puntos clave:* EventBridge Scheduler puede actuar como el despachador de tiempo de envío por destinatario para campañas de email.* AWS Step Functions Distributed Map ayuda a crear millones de horarios en paralelo.* Amazon SES entrega los emails personalizados cuando EventBridge Scheduler activa cada horario.🎯 Reflexión: La combinación de EventBridge Scheduler y Step Functions demuestra cómo es posible escalar campañas de email sin necesidad de mantener infraestructura infrautilizada, optimizando la entrega y personalización de los mensajes.📖 Leer el artículo completo🚀 AWS Lambda Managed InstancesEste artículo analiza las instancias gestionadas de AWS Lambda, centrándose en las compensaciones prácticas de esta nueva opción híbrida de computación.Puntos clave:* Reducción del dolor por tiempos de espera: Las instancias gestionadas pueden eliminar prácticamente los tiempos de espera para cargas de trabajo constantes, mejorando el rendimiento de aplicaciones sensibles a la latencia.* Modelo de precios similar al de EC2: Incluye un cargo por solicitudes y una tarifa de gestión del 15%. Los beneficios de costo dependen de la consistencia del tráfico.* Complejidad operativa y velocidad de escalado: Introducen consideraciones sobre la velocidad de escalado, siendo más adecuadas para tráfico predecible.🎯 Reflexión: Las instancias gestionadas de Lambda ofrecen una alternativa viable para cargas de trabajo predecibles que requieren menor latencia y mejor rendimiento, aunque a expensas de la simplicidad y escalado elástico rápido de Lambda.📖 Leer el artículo completo📦 DynamoDB Streams: No Es Un OutboxEste artículo argumenta que, aunque los DynamoDB Streams son útiles para reaccionar a los cambios a nivel de ítems, no son un verdadero outbox transaccional, ya que se generan después de la escritura en la base de datos, y no como parte de la misma transacción atómica.Puntos clave:* DynamoDB Streams captura cambios en la tabla, pero no proporciona garantías atómicas de ‘escribir datos + escribir evento’.* El patrón de outbox transaccional sigue siendo la opción más segura cuando la fiabilidad del evento debe estar atada a la transacción de datos.* Utiliza DynamoDB Streams como un mecanismo de captura de datos, no como un sustituto de la semántica del outbox.🎯 Reflexión: La comprensión clara de las diferencias entre DynamoDB Streams y el patrón de outbox es fundamental para diseñar sistemas robustos en arquitecturas centradas en eventos. Es vital seleccionar la herramienta adecuada que se alinee con nuestras necesidades de transacciones y fiabilidad de eventos.📖 Leer el artículo completo💻 ¿Kiro es Más Eficiente de Verdad o Solo una Sensación?En este artículo se explora la percepción de que Kiro, una herramienta de codificación impulsada por IA, se siente más eficiente que otras. Se cuestiona si esta sensación es subjetiva o si está respaldada por mejoras reales en el rendimiento.Puntos clave:* Kiro se posiciona como una herramienta de codificación que va más allá de la simple finalización de código, enfocándose en requisitos, diseño y secuenciación de tareas.* AWS afirma que Kiro puede ser hasta un 50% más rentable que otras alternativas.* La cuestión central del artículo es si la eficiencia de Kiro es subjetiva o medible, y las evidencias sugieren que hay ventajas reales tanto en rendimiento como en costos.🎯 Reflexión: Kiro podría representar un cambio notable en la forma en que se enfoca la codificación, brindando una experiencia más estructurada y coste-efectiva para los desarrolladores.📖 Leer el artículo completo🛠️ Comienza con el Agent Toolkit para AWS en la AWS CLIEste artículo presenta el Agent Toolkit para AWS en la AWS CLI y cómo ayuda a los agentes de codificación de IA a trabajar más efectivamente con AWS.Puntos clave:* Conocimiento Curado: El Agent Toolkit ofrece a los agentes de codificación un acceso seguro a conocimientos de AWS y una guía de seguridad.* Configuración Simplificada: El comando aws configure agent-toolkit detecta automáticamente agentes y configura habilidades en un solo paso.* Gestión de Habilidades Individuales: La CLI permite buscar, agregar, actualizar y eliminar habilidades de AWS según sea necesario.🎯 Reflexión: La centralización de la configuración y la gobernanza en la CLI no solo simplifica el proceso, sino que también proporciona una ruta más rápida hacia una asistencia de desarrollo impulsada por IA en AWS, haciendo que sea más segura y precisa para los equipos.📖 Leer el artículo completo📝 Eventos en Español📅 9 septiembre: [Bogotá] Ni todo es LLM. Ni todo es Pod. 📍 AWS UG Colombia 🔗 Más info📅 11 Setiembre: Sesión de práctica y dudas 📍 AWS UG Mixtli 🔗 Más info📅 11 Setiembre: Más allá del código: navegando la comunidad y la cultura Tech 📍 AWS Girls Argentina 🔗 Más info📅 15 Setiembre: Credenciales, Slack y un camino no tradicional a DevOps con Laura Díaz 📍 AWS Girls Uruguay 🔗 Más info📅 15 Setiembre: ¿Reemplaza o potencia? Nuestra perspectiva de evolución de la IA generativa 📍 AWS UG Ensenada 🔗 Más info📅 17 Setiembre: We are back! AWS 101 para todos 📍 AWS UG Santo Domingo 🔗 Más info📅 23 Setiembre: [Bogotá] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 23 Setiembre: Observabilidad en AWS: monitoriza y diagnostica tus apps con DevOps Agent 📍 AWS UG Sevilla 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info📅 24 Setiembre: [Medellín] Monkey is Back! 📍 AWS UG Colombia 🔗 Más info📅 3 octubre: AWS Community Day Peru 📍 AWS UG Perú 🔗 Más info📅 5 octubre: AWS Modernizate: Seguridad a Velocidad de Maquina con AWS Continuum 📍 AWS UG Puerto Rico 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 SQS, SNS, EventBridge o Kinesis: ¿cuál usás? 04.09.2026 15minLos cuatro mueven mensajes. Los cuatro son serverless. Los cuatro aparecen en casi todos los diagramas de arquitectura que vas a ver de AWS.Y la pregunta que más me hacen es siempre la misma: ¿cuál elijo para mi proyecto?La respuesta corta es “depende”. La respuesta larga es este post — con un árbol de decisión al final que resuelve la duda en menos de 30 segundos.💡 No compiten entre sí, resuelven problemas distintosAntes de entrar en cada uno, sacate una idea de la cabeza: SNS no es la versión vieja de EventBridge, y Kinesis no es “SQS pero más caro”. Cada uno existe para un problema diferente. Cuatro analogías simples y te queda clarísimo:* SQS es una fila del banco — dejás un mensaje y el cajero (un solo consumidor) lo atiende cuando puede.* SNS es un grupo de WhatsApp — mandás un mensaje y todos los que están en el grupo lo reciben al mismo tiempo. Si alguien no está mirando el teléfono, se lo pierde.* EventBridge es un operador telefónico inteligente — recibe la llamada y la conecta con el departamento correcto según lo que decís, no solo según a quién iba dirigida.* Kinesis es una cinta transportadora — los datos fluyen sin parar, en orden, y varias estaciones de trabajo pueden leer de la misma cinta al mismo tiempo, incluso volver atrás si hace falta.Con eso en la cabeza, vamos servicio por servicio:SQSTu opción cuando necesitás desacoplar dos servicios y absorber picos de tráfico sin perder nada: los mensajes quedan guardados hasta 14 días. Tiene dos sabores: Standard (rapidísimo, orden no garantizado) y FIFO (orden sagrado, con límite de velocidad). No lo uses si el mismo mensaje tiene que llegar a varios consumidores a la vez.SNS El rey del fan-out: publicás una vez y disparás varias acciones en simultáneo (un email, una alerta, un log). El dato que a casi todos les agarra de sorpresa: SNS no tiene memoria. Si el suscriptor no está disponible en ese momento, el mensaje se pierde. Por eso el combo más clásico en arquitecturas serverless es SNS + SQS: fan-out inmediato con la resiliencia de la cola detrás.EventBridge Como SNS pero con cerebro: puede leer el contenido del evento y rutearlo con reglas (”si el pedido es de más de $500, mandalo a auditoría”). Es también el que trae conectores nativos para Stripe, Shopify, Auth0 y otros SaaS, si estás arrancando una arquitectura event-driven desde cero, probablemente sea tu punto de partida.Kinesis Honestamente, la mayoría de los proyectos no lo necesitan. Es para flujo masivo y continuo de datos: logs de miles de servidores, clicks de millones de usuarios, sensores IoT. La diferencia clave con SQS es que los datos no desaparecen al leerlos, podés hacer replay si algo sale mal. Si estás dudando si lo necesitás, probablemente todavía no.🧭 El árbol de decisión de 30 segundos¿Necesitás que varios servicios reciban el mismo evento?* Sin lógica de ruteo → SNS* Con lógica de ruteo según el contenido → EventBridge¿Necesitás absorber picos y que el consumidor procese a su ritmo? → SQS¿Tenés un flujo continuo y masivo de datos que necesitás poder re-leer? → Kinesis¿Tu caso es simple y no necesitás nada sofisticado? → Empezá con SNS + SQS y evolucioná si hace falta.No hay un servicio “mejor”. Hay uno mejor para tu caso y la complejidad que no necesitás hoy es complejidad que vas a tener que mantener mañana.🚀 ¿Y cómo se orquestan estos servicios en un flujo real?Estos cuatro suelen aparecer combinados dentro de un proceso más grande, coordinados por Step Functions. Tengo un mini-curso gratuito donde construimos esa orquestación paso a paso — el mismo patrón que uso para automatizar procesos completos sin escribir la lógica de negocio en el código.🎯 ACCEDER AL MINI-CURSO GRATUITO💬 Tu turno¿Cuál de estos cuatro usás más seguido, y cuál te genera más dudas todavía? Contame en los comentarios 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Tus proyectos no te consiguen trabajo 28.08.2026 16minEstoy segura que escuchaste mil veces este consejo: “hacé proyectos para demostrar tu experiencia”. Y como buen alumno, hiciste varios. Ahí seguís, esperando que te llamen para ese trabajo.Es un buen consejo. Pero es un consejo a medias — porque nadie te dice lo que realmente significa construir estos proyectos.Después de 20 años en tech, y de haber contratado a decenas de personas en empresas como AWS, te puedo decir exactamente qué miramos en un portfolio. Y no es código. Son señales de vida.💡 Proyecto muerto vs. proyecto vivoUn proyecto muerto es el que solo existe como código: un repo que nadie clona, y lo reconocés por estas señales.* No está desplegado en ningún lado — para verlo funcionar habría que clonarlo, instalar dependencias, configurar credenciales de AWS y cruzar los dedos.* Nadie lo usó nunca. Ni siquiera vos, después de programarlo.* El README es una lista de instalación (npm install, npm run dev) y no cuenta qué problema resuelve ni para quién.* No hay una decisión de arquitectura explicada — usaste DynamoDB, Step Functions, Lambda, pero en ningún lado dice por qué esos y no otros.Un proyecto vivo es completamente distinto:* Se puede probar sin fricción: un link, una URL, un bot al que le podés escribir ahora mismo.* Alguien lo usa o lo usó de verdad — una ONG, el negocio de un conocido, una comunidad de algún hobby. No sos vos simulando ser el usuario.* Tiene un diagrama de arquitectura que explica las decisiones, no solo un dibujo bonito: por qué DynamoDB y no Postgres, por qué Step Functions y no una sola Lambda.* El README cuenta una historia — el problema de negocio, quién lo usa, qué resultado concreto generó (”le ahorré 10 horas por semana”, “procesa 200 pedidos por día sin intervención manual”).* Tiene señales de haber pasado por producción real: observabilidad, pipeline de despliegue, algo que se rompió y cómo lo arreglaste.La diferencia no es cuánto código escribiste. Es cuánta evidencia dejaste de que ese código sostiene algo real.¿De dónde saco un problema real si nadie me está pagando por resolver nada?No hace falta que te contraten para esto. Hace falta encontrar a alguien que ya tiene el problema y ofrecerte a resolvérselo con lo que sabés: una causa que te importe, la fricción de tu propio trabajo, el negocio de un conocido, o crear tu propio producto.🚀 Las inscripciones a Desplegando.cloud están abiertasSi ninguno de esos caminos te cierra — si no sabés qué proyecto construir, o sabés qué construir pero te falta guía para hacerlo bien — te puedo ayudar.Es la razón número uno por la que la gente se une a la comunidad: el plan de estudio te da un proyecto real y guiado, semana a semana (Agentes de IA, WebApps o Step Functions). En la comunidad vas a encontrar pares y acompañamiento para construir tus proyectos!Abrimos cupos limitados y las inscripciones cierran el 31 de agosto.👉 VER LOS DETALLES E INSCRIBIRME🗣️ Lo que dicen los que ya lo están haciendo“Cada semana tenía algo concreto que aprender y aplicar. No te quedás solo en la teoría, vas construyendo poco a poco hasta terminar con algo propio que podés mostrar con orgullo.” — Oscar Darío Florez Diaz, Software Developer💬 Tu turnoVolvé a tu GitHub ahora mismo: ¿cuántos proyectos tenés, y de esos, cuántos alguna vez usó alguien que no fueras vos?Contame en los comentarios 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Grok 4.6 ya está disponible en Amazon Bedrock 🚀 24.08.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana fue otra semana de construcción: me enfoqué en terminar el plan de estudio de agentes que abre pronto. Para ayudar a los que están por arrancar, lancé un video con 5 ideas de proyectos de agentes — si estás estudiando esto, seguro te sirvan también. Te cuento más en la sección del video de la semana. Y si querés que te avise apenas abran las inscripciones a la comunidad, anotate en la lista de espera.¡A desplegar! 🚀📰 Noticias Relevantes🔐 Amazon DynamoDB Streams ahora admite control de acceso basado en atributosAmazon ha anunciado que DynamoDB Streams ahora admite control de acceso basado en atributos (ABAC), permitiendo que los equipos utilicen condiciones basadas en etiquetas en las políticas IAM para un control de acceso más flexible a los streams, con menos políticas necesarias. Esta función es especialmente beneficiosa para las organizaciones que gestionan múltiples aplicaciones o entornos.La característica permite hasta 50 etiquetas por stream, las cuales pueden utilizarse en condiciones de políticas IAM para permitir o denegar acciones específicas. AWS ilustra ejemplos como otorgar acceso solo a streams etiquetados como producción, bloqueando los que no lo están, lo que ayuda en la segmentación de entornos y en el cumplimiento normativo.🔗 Para más información, visita la página de novedades de AWS📝 AWS CloudShell presenta un editor de archivos visual integradoAWS ha anunciado que CloudShell ahora incluye un editor de archivos visual que se lanza directamente desde una sesión de terminal con un solo comando edit, sin necesidad de configuración. Esta mejora elimina la dependencia de editores basados en terminal para realizar cambios rápidos en archivos dentro del entorno basado en navegador de CloudShell.🔗 Para más información, visita el blog de AWS sobre el editor visual de CloudShell🌐 Amazon Bedrock amplía su búsqueda en la web con acceso externoAWS ha anunciado una nueva característica para Amazon Bedrock Web Search que permite la recuperación de contenido directamente desde la web pública. Con la incorporación del parámetro external_web_access, ahora es posible fundamentar las respuestas del modelo en la información más actualizada, siendo especialmente útil para casos como resultados deportivos en vivo, precios y documentación recién publicada.Este nuevo recurso permite que los equipos mantengan un control de los datos. Si es necesario limitar la búsqueda a los límites de AWS, se puede configurar external_web_access: false, restringiendo los resultados al índice web interno de AWS y al grafo del conocimiento, asegurando que la información no salga de sus fronteras. Para utilizar el acceso web externo, se debe otorgar el permiso IAM correspondiente y dejar el parámetro en su configuración predeterminada true.🔗 Para más información, visita el anuncio oficial de AWS.🚀 Amazon Bedrock ahora soporta SpaceXAI Grok 4.6 con inferencia interregionalAmazon Bedrock ha lanzado el soporte para SpaceXAI Grok 4.6, un modelo de vanguardia diseñado para tareas de codificación, trabajo basado en agentes y conocimiento. Esta actualización permite a los clientes acceder al modelo a gran escala mediante la inferencia interregional, optimizando el enrutamiento de solicitudes a través de múltiples regiones de AWS para mejorar el rendimiento y reducir costos.🔗 Para más información, visita el artículo oficial de Amazon:🔐 Actualizaciones en la experiencia de inicio de sesión de AWSAWS ha comenzado a implementar actualizaciones en la experiencia de inicio de sesión y registro, con el objetivo de hacer el acceso a las cuentas de AWS más consistente y fácil de usar. Estas mejoras incluyen nuevas opciones para crear y acceder a cuentas, además de una página de inicio de sesión rediseñada y una selección de sesiones actualizada para soportar el nuevo flujo.El principal objetivo de este rediseño es simplificar cómo diferentes tipos de usuarios inician sesión, asegurando una experiencia consistente en todos los dispositivos y tipos de cuentas. Este flujo actualizado busca mejorar tanto la creación de cuentas como la autenticación, y AWS lo está introduciendo gradualmente a los clientes.🔗 Para más información, visita el blog de AWS sobre la experiencia de inicio de sesión.🔗 Otras noticias que te pueden interesar💳 AgentCore payments ya está disponible en Amazon Bedrock → Leer más🔑 AWS IAM ahora soporta 20 políticas gestionadas por rol por defecto → Leer más📊 Amazon CloudWatch Pipelines añade procesadores GeoIP, RDS y XML → Leer más🔍 Amazon Aurora DSQL ahora soporta Amazon CloudWatch Database Insights → Leer más🌐 Amazon CloudFront ahora soporta Control de Acceso de Orígenes (OAC) para Puntos de Acceso Multi-Región de Amazon S3 → Leer más🔑 Amazon Timestream para InfluxDB ahora soporta claves gestionadas por el cliente → Leer más📧 Amazon SES ahora soporta parámetros de anulación para el seguimiento de aperturas y clics → Leer más🗺️ Amazon Location Service ahora soporta filtrado por categoría y densidad de POI en estilos de mapas → Leer más☁️ Amazon MWAA Serverless ahora soporta PythonOperator y BashOperator → Leer más🎬 Video de la SemanaEn el video de esta semana te dejo 5 ideas de proyectos de agentes en AWS, de principiante a avanzado. No importa cuál elijas — todos siguen el mismo estándar: propósito real, arquitectura pensada y desplegada con infraestructura como código, nada de tutorial copiado paso a paso.📚 Artículos InteresantesLes dejo varios artículos donde se usan DynamoDB Vectors Search que salió hace poco.🔍 Amazon DynamoDB Vector Search sin Vector Store SeparadoAmazon DynamoDB ha dado un gran paso al permitir la búsqueda vectorial nativa directamente sobre sus datos operativos. Esto significa que ya no es necesario mantener un vector store separado, lo que simplifica la arquitectura de búsqueda semántica.Puntos clave:* Embeddings almacenados junto a los datos: Ahora puedes almacenar embeddings junto con los datos de negocio en la misma tabla de DynamoDB.* No más bases vectoriales externas: Eliminación de la necesidad de una base vectorial externa o una pipeline de sincronización.* Reducción de la complejidad operativa: Ajuste perfecto para arquitecturas serverless, facilitando la escalabilidad.🎯 Reflexión: Con la búsqueda vectorial nativa, DynamoDB se convierte en una herramienta más poderosa para los desarrolladores, permitiendo crear experiencias de búsqueda más rápidas y eficientes, mientras se minimiza la complejidad operativa.📖 Leer el artículo completo🤖 Arquitectura Unificada para Agentes de IA con DynamoDB y BedrockEn este artículo, se explora cómo construir una arquitectura de agentes de IA en AWS que utiliza una única tabla de DynamoDB para datos operativos y búsqueda semántica, eliminando la necesidad de depender de una base de datos vectorial separada. Se integran agentes de Amazon Bedrock con la búsqueda vectorial nativa de DynamoDB para que el agente maneje consultas estructuradas y recuperaciones basadas en similitud en un solo lugar.Puntos clave:* DynamoDB como base de datos operativa y tienda vectorial: DynamoDB puede actuar como la base de datos operativa y el almacén vectorial para agentes de IA.* Actualizaciones automáticas de incrustaciones con DynamoDB Streams: DynamoDB Streams puede automatizar actualizaciones de incrustaciones, manteniendo frescos los resultados de búsqueda semántica.* Uso de grupos de acción Lambda con agentes de Bedrock: Los agentes de Bedrock pueden utilizar grupos de acción Lambda para realizar operaciones de búsqueda y datos sin necesidad de una base de datos vectorial separada.🎯 Reflexión: La combinación de DynamoDB y Bedrock permite crear sistemas de IA más simples y mantenibles, optimizando la eficiencia operativa y reduciendo la complejidad arquitectónica.📖 Leer el artículo completo🧭 Mejorando la Búsqueda Semántica en DynamoDBEl artículo explica cómo añadir búsqueda semántica a una tabla de DynamoDB existente sin necesidad de trasladar los datos a una base de datos vectorial separada. La idea central es almacenar incrustaciones (embeddings) directamente en los elementos existentes, crear un índice vectorial nativo sobre ese atributo de incrustación y luego consultar la tabla mediante búsqueda de similitud. Esto simplifica la arquitectura al mantener juntos los datos de búsqueda y operativos en DynamoDB.Puntos clave:* Soporte para índices vectoriales nativos: DynamoDB permite la búsqueda semántica directamente sobre los datos existentes en la tabla.* Actualización sin migración completa: Se puede utilizar un flujo de UpdateTable para mejorar tablas existentes sin necesidad de recrearlas.* Proceso de retroalimentación: Se necesita un proceso único de retroalimentación para generar y almacenar incrustaciones de los registros existentes.🎯 Reflexión: Este enfoque simplificado para añadir búsqueda semántica a tables de DynamoDB no solo mejora la eficiencia, sino que también permite a las organizaciones aprovechar los datos existentes con mayor facilidad y ofrece una arquitectura más cohesiva.📖 Leer el artículo completo🖥️ Tres Maneras de Gestionar Archivos en CloudShellEste artículo se centra en tres formas prácticas de gestionar archivos desde CloudShell.Puntos clave:* CloudShell soporta editores de terminal comunes como vim y nano para la edición directa de archivos.* El comando edit abre archivos en el editor integrado de CloudShell para una experiencia más visual.* La carga y descarga de archivos a través del navegador simplifica el movimiento de archivos entre máquinas locales y CloudShell.🎯 Reflexión: CloudShell se presenta como un espacio de trabajo ligero para la gestión de archivos en AWS, permitiendo a los usuarios realizar ediciones rápidas y mover archivos sin requerir herramientas locales.📖 Leer el artículo completo📝 Eventos en Español📅 24 Agosto: DevOps en la Nube de AWS y GitHub Actions 📍 AWS UG La Paz 🔗 Más info📅 25 Agosto: Road To Community Day Bolivia 2026 | Día 2 📍 AWS Girls Bolivia 🔗 Más info📅 27 Agosto: Road To Community Day Bolivia 2026 | Día 4 📍 AWS UG Cochabamba 🔗 Más info📅 28 Agosto: Sesión 3: Aplicaciones de Modelos Fundacionales 📍 AWS UG Mixtli 🔗 Más info📅 28 Agosto: El Camino Compartido: Voluntarios de AWS Community Day Bolivia 📍 AWS UG Cochabamba 🔗 Más info📅 28 Agosto: Talento Tech: Habilidades que abren puertas 📍 AWS UG Bogotá 🔗 Más info📅 29 Agosto: AWS UG Chile + JSCHILE Invierno 2026 📍 AWS UG Chile 🔗 Más info📅 29 Agosto: 👑☁️Cloud Queens: Play, Learn, Certify 📍 AWS Girls Bolivia 🔗 Más info⭐ 29 Agosto: AWS Community Day Bolivia 2026 🇧🇴 | AWS UG Cochabamba 📍 🔗 Más info📅 5 Setiembre: Sesión 4: IA Responsable: Seguridad y Gobierno 📍 AWS UG Mixtli 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info📅 11 Setiembre: Sesión de práctica y dudas 📍 AWS UG Mixtli 🔗 Más info📅 11 Setiembre: Más allá del código: navegando la comunidad y la cultura Tech 📍 AWS Girls Argentina 🔗 Más info📅 15 Setiembre: Credenciales, Slack y un camino no tradicional a DevOps con Laura Díaz 📍 AWS Girls Uruguay 🔗 Más info📅 1 Septiembre: AWS Modernizate: Automatización Inteligente con DevOps Agent 📍 AWS UG Puerto Rico 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
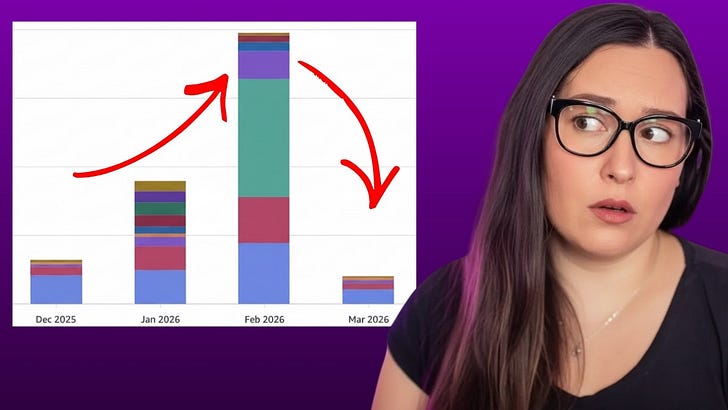 6 errores de AWS que te pueden costar una fortuna 21.08.2026 14minPedro estaba aprendiendo AWS. Quiso probar un servicio para procesar un video de cinco segundos.Le costó ochenta y cinco dólares.Ochenta y cinco dólares por procesar un video de cinco segundos. Eligió el servicio equivocado, no puso límites, y cuando se dio cuenta ya era tarde.Ese miedo — “¿cuánto me va a costar esto?” cada vez que querés probar algo en AWS — es lo que más me frenan de la gente que empieza. Y la buena noticia es que AWS no tiene por qué ser caro: yo tengo múltiples apps en producción y pago menos de cinco euros por mes. Pero para llegar ahí tuve que aprender a evitar seis errores.💡 Los 6 errores que te hacen pagar de más1. No tener alarmas de billingAWS te deja poner alarmas de costo gratuitas (Budget Alerts). Una al 50% de tu presupuesto, otra al 80%, otra al 100%. La mayoría no las configura hasta que llega la primera factura que duele — no seas esa persona. Son dos alertas de presupuesto gratis, no hay excusa.2. No usar serverless para tráfico bajo o impredecibleUn EC2 corriendo 24/7 te cobra las 24 horas, incluso a las 3 de la mañana cuando nadie lo usa. Con serverless pagás por ejecución: si nadie usa tu servicio, pagás cero. Lambda te da un millón de requests gratis por mes — para siempre, no por 12 meses. Para proyectos personales o de tráfico variable, serverless gana casi siempre.3. No aprovechar el Free Tier permanenteAdemás de los créditos iniciales de cuenta nueva, muchos servicios tienen capa gratuita para siempre: Lambda (1M requests/mes), DynamoDB (25GB), SNS, SQS, Step Functions y más. Con eso podés construir una aplicación completa sin gastar un centavo. Mi factura de
-
 AWS Agent Plugins: empaquetá tu agente una vez, usalo en todos lados 17.08.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana me la pasé armando el próximo plan de estudio que va a tener la comunidad, viendo cómo estructurar las tareas para que puedan construir su primer agente de IA sin agobiarse. Hay tantas preguntas que responder en este mundo nuevo, más allá de la tecnología: ¿es realmente necesario un agente acá? ¿Cómo defino las instrucciones de este agente? ¿Cómo manejo el contexto? ¿Qué herramientas le agrego? Estas primeras semanas del plan de estudio van a estar cargadas de preguntas de diseño — las mismas que son fundamentales para cualquier proyecto de software, no solo para agentes. Si querés enterarte primero, antes de que abran los cupos, anotate en la lista de espera.¡A desplegar! 🚀📰 Noticias Relevantes🔌 AWS apoya los Agent Plugins: un estándar abierto para extensiones portátiles de agentesEsta semana, AWS anunció su apoyo a los Agent Plugins 1.0.0, un estándar abierto y neutral para empaquetar extensiones de agentes de inteligencia artificial en un formato portátil. El objetivo es permitir que los desarrolladores empaqueten habilidades de agentes y configuraciones de servidores MCP una vez y las reutilicen en clientes compatibles, evitando la necesidad de reconstruir extensiones para cada herramienta o plataforma.🔗 Para más información, visita el blog de AWS💡 AWS Billing y Cost Management lanza Dashboards Gestionados para Visibilidad Financiera InstantáneaAWS ha presentado los Dashboards Gestionados en AWS Billing y Cost Management, una herramienta que proporciona a los equipos visibilidad instantánea sobre el gasto en la nube sin necesidad de configuraciones previas. Estos dashboards están preconfigurados, son de solo lectura y se llenan automáticamente con los datos de tu cuenta, permitiendo a los usuarios observar rápidamente las tendencias de costos, los principales impulsores de servicio y el rendimiento de los compromisos.La funcionalidad incluye cinco dashboards curados que abarcan tres capas de visibilidad: un dashboard general de costos y tendencias, dos dashboards por categoría de servicio para Computación y Base de Datos, y dos dashboards de compromisos para Reservas y Planes de Ahorro. Un pestaña dedicada de Gestionados y los íconos de candado permiten distinguir estos dashboards de los personalizados, aunque los usuarios pueden duplicar un dashboard gestionado para crear su propia versión.🔗 Para más información, visita el blog de AWS sobre la gestión de costos y facturación.🌐 Amazon Bedrock lanza búsqueda web para una respuesta fundamentada en modelosAmazon anunció la disponibilidad general de la Búsqueda Web en Amazon Bedrock, una capacidad incorporada en el servidor que ayuda a los modelos fundamentales a fundamentar sus respuestas en conocimientos web actuales. La proposición de valor principal es la simplicidad: los desarrolladores pueden agregar respuestas basadas en la web sin necesidad de integrar proveedores de búsqueda externos o manejar revisiones de seguridad adicionales.Cuando se habilita la Búsqueda Web, Bedrock gestiona todo el ciclo de vida de la búsqueda en el servidor. El modelo determina si una consulta necesita información actualizada, Bedrock formula la búsqueda, recupera el contenido relevante de su índice web y grafo de conocimiento, y devuelve fragmentos de origen, URLs y títulos para que la respuesta final pueda ser citada y fundamentada.🔗 Para más información, visita el artículo de Amazon Bedrock🔧 AWS IAM presenta el administrador de roles para configurar roles IAM en servicios de AWSAWS ha anunciado la disponibilidad general del administrador de roles en AWS Identity and Access Management (IAM), una herramienta que configura automáticamente los roles IAM necesarios para los servicios de AWS compatibles. Cuando un usuario configura un servicio compatible en la consola, el administrador de roles puede crear un rol predeterminado automáticamente o reutilizar un rol existente que ya cumpla con los permisos requeridos.Esta función está diseñada para facilitar el inicio con los servicios de AWS al eliminar gran parte del trabajo manual de configuración de roles IAM. Además, AWS afirma que los usuarios pueden activar o desactivar el administrador de roles en cualquier momento y revisar las plantillas gestionadas por AWS que despliega en su nombre.🔗 Para más información, visita el anuncio oficial de AWS IAM🔗 Otras noticias que te pueden interesar🔒 AWS Identity and Access Management mejora la asignación de roles IAM a usuarios de la fuerza laboral con el administrador de acceso a cuentas → Leer más🐍 Presentamos los entornos de prueba pública en AWS Lambda, comenzando con Node.js 26 y Python 3.15 → Leer más📦 Amazon SES ahora admite seguimiento de clics con rutas de URL personalizadas para el enlace profundo de aplicaciones móviles → Leer más🏗️ Amazon Bedrock expande la asignación de costos de IAM principal al endpoint bedrock-mantle → Leer más🔑 AWS Secrets Manager añade soporte para secretos externos gestionados para Jenkins y SonarQube → Leer más🔍 Amazon OpenSearch Serverless ahora soporta hasta 10,000 colecciones por grupo de colecciones → Leer más🌍 El Centro de Identidad de AWS IAM admite la opción de múltiples regiones con un solo clic para nuevas instancias de organización → Leer más💡 Amazon Cognito ahora disponible como habilidad en el Kit de Herramientas para Agentes de AWS → Leer más⏰ Amazon CloudWatch Alarms ahora soporta ventanas de evaluación de reloj calendario → Leer más🎬 Video de la Semana¿Trabajo full-time, quizás hijos, una casa que mantener — y aun así sentís que tenés que seguir aprendiendo para no quedarte atrás? El problema no es que te falte disciplina.En el video de esta semana te muestro los sistemas concretos que uso (y que le funcionan a la gente de la comunidad) para sostener el estudio semana tras semana, sin madrugar ni sacrificar el fin de semana con tu familia.📚 Artículos Interesantes🤖 Orquestación de Arquitecturas de IA Multi-Agente con Amazon S3 FilesEl artículo detalla cómo Amazon S3 Files puede funcionar como un sistema de archivos compartido para sistemas de IA multi-agente, permitiendo a los agentes acceder a un espacio de trabajo común con acceso a archivos al estilo POSIX. Esto simplifica las operaciones de colaboración entre múltiples agentes en servicios como EC2, Lambda, EKS, ECS en Fargate y Amazon Bedrock AgentCore Runtime.Puntos clave:* Sistema de archivos compartido al estilo POSIX: Permite la colaboración eficiente mediante archivos y directorios.* Uso de archivos como memoria de trabajo: Reduce la inflación de prompts y mejora el manejo de resultados intermedios.* Flujos de trabajo multi-agente simplificados: La orquestación es más sencilla si se configura correctamente el bucket, VPC y los permisos.🎯 Reflexión: Amazon S3 Files ofrece una solución práctica para la colaboración entre agentes, permitiendo una arquitectura más simple y escalable en el trabajo con IA.📖 Leer el artículo completo⏳ Procesando Eventos de Larga Duración en AWS API GatewayAWS API Gateway se destaca en la gestión de solicitudes API, pero enfrenta retos al manejar eventos prolongados debido a sus limitaciones de tiempo de espera y su naturaleza sincrónica. Este artículo explora estrategias para abordar estas operaciones extendidas de manera efectiva, integrando patrones asíncronos que evitan bloquear a los clientes y garantizan una manipulación confiable de eventos.Puntos clave:* Integración Asíncrona es Clave: Utiliza respuestas 202 Aceptadas y servicios como EventBridge o SQS para desacoplar tareas largas de los límites sincrónicos de API Gateway (ej. timeout de 29 segundos).* Polling y Webhooks para Estado: Implementa polling del cliente o webhooks de retorno para rastrear el progreso de los procesos de backend sin bloquear la llamada inicial a la API.* Monitoreo y Manejo de Errores: Aprovecha CloudWatch para la observabilidad y los reintentos incorporados para asegurar un procesamiento confiable de eventos prolongados en arquitecturas sin servidor.🎯 Reflexión: Aplicar patrones asíncronos y herramientas como EventBridge/SQS transforma la manera en que manejas eventos extensos en API Gateway, permitiendo construir sistemas más escalables y resilientes.📖 Leer el artículo completo🤖 La IA Cambia el Trabajo del Ingeniero: Cómo AdaptarseLa IA está transformando el rol del ingeniero, pasando de una función centrada en la codificación a una de orquestador de IA. Las habilidades de juicio, entendimiento del producto, especificación clara y revisión son cada vez más valiosas.🔑 Puntos Clave:* La codificación ya no es el diferenciador clave: Las habilidades de juicio y revisión cobran más relevancia en la ingeniería asistida por IA.* El desarrollo basado en especificaciones se vuelve esencial: Las especificaciones estructuradas guían mejor a los agentes de IA que los mensajes vagos.* Las herramientas de desarrollo deben evolucionar: Es necesario apoyar flujos de trabajo que incluyan revisión de especificaciones, verificación de código y colaboración más sencilla.🎯 Reflexión: Adaptar las habilidades y herramientas en este nuevo entorno de desarrollo es crucial para que los ingenieros tomen decisiones más informadas y se conviertan en líderes en la integración de la IA.📖 Leer el artículo completo🤖 7 Consejos para Hacer tu Agente de IA Más PredecibleEste artículo ofrece una guía práctica para hacer que los agentes de inteligencia artificial se comporten de manera más consistente y confiable en flujos de trabajo del mundo real. Se enfatiza que la predictibilidad se deriva de un diseño de prompts sólido, márgenes de tarea claros, y la reducción de la ambigüedad en la operación del agente.Puntos clave:* Utiliza prompts claros y directos evitando instrucciones vagas.* Establece marcos con objetivos, no objetivos, criterios de aceptación y límites.* Reduce la deriva comenzando sesiones nuevas, manteniendo el contexto ligero y resumiendo los avances externamente.*🎯 Reflexión:*La predictibilidad en los agentes de IA no solo mejora la interacción, sino que también puede beneficiar la eficiencia en diversas aplicaciones. Establecer límites claros permite al agente operar de manera más efectiva.📖 Leer el artículo completo📝 Eventos en Español📅 19 Agosto: Builders Night: Agentes Seguros Desarrollo Inteligente 📍 AWS UG San Jose Costa Rica 🔗 Más info📅 22 agosto: 🚀 Tech Day Medellín: Comunidad, Cloud e Inteligencia Artificial 📍 AWS UG Medellín 🔗 Más info⭐ 29 Agosto: AWS Community Day Bolivia 2026 🇧🇴 | AWS UG Cochabamba 📍 🔗 Más info📅 1 Septiembre: AWS Modernizate: Automatización Inteligente con DevOps Agent 📍 AWS UG Puerto Rico 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Un viernes a las 6 de la tarde, pensó que lo habían hackeado en AWS 14.08.2026 12minViernes, 6 de la tarde. Me llega un mensaje de un miembro de la comunidad: “Marcia, creo que me hackearon, AWS me quiere cobrar miles de dólares y no sé qué hacer”.Dejé todo y volví corriendo a mi casa. Cuando entré a la llamada con él, ya estaba borrando usuarios, reseteando contraseñas, tirándose de los pelos. En pánico total.Y lo que hizo en esos primeros veinte minutos es exactamente lo que NO tenés que hacer.💡 El protocolo que seguimos esa tardeLo primero que le dije fue: pará. No sigas borrando nada.Si de verdad hubiera sido un hackeo, borrar usuarios a lo loco es justo lo que te puede dejar afuera de tu propia cuenta o destruir la evidencia que necesitás para entender qué pasó. Es como encontrar la llave de tu casa movida de lugar y, por las dudas, prender fuego la casa entera.La regla: primero mirás, después actuás. Y antes de tocar nada, sacás capturas de pantalla de todo — usuarios, policies, CloudTrail, el cargo en el Billing. Una vez que borrás o rotás algo, esa foto del momento exacto se pierde para siempre.Los tres lugares que hay que revisar, en orden1. AWS Health Dashboard — ahí AWS reporta incidentes conocidos de sus propios servicios. En este caso, ahí apareció el dato que explicó todo.2. Billing y Cost Explorer — ¿el cargo es un “estimated charge” o ya está facturado de verdad? No es lo mismo.3. CloudTrail — el historial de cada acción en tu cuenta: quién, desde dónde, cuándo. Buscá usuarios o roles que no reconocés, cambios de policies, accesos desde regiones donde nunca trabajás. En su CloudTrail no había nada raro. Cero. Volvimos al Health Dashboard y ahí estaba: un bug conocido en el servicio que estima los gastos, que ese mismo día afectó a montones de cuentas al mismo tiempo. No era un hackeo. Era un número mal calculado que AWS le mostró como si fuera real.Si en tu caso SÍ es un hackeo realSi CloudTrail te muestra usuarios, roles o accesos que no reconocés, ahí sí hay que moverse rápido, en este orden:* Cambiar contraseña + agregar MFA a todos los usuarios comprometidos que encontraste (no solo el primero)* Desactivar las access keys comprometidas — o borrarlas y recrearlas* Invalidar las sesiones de STS activas * Revisar Cost Explorer buscando cargos inesperados en servicios y regiones que ni mirás normalmente* Contactar a soporte de AWS 🛡️ Cómo evitar vivir estoTodo esto se vive muy distinto si ya tenés resueltas algunas cosas de antes:✅ AWS Budgets con alertas de costo — la misma alarma que le avisó a tiempo a mi amigo, en vez de enterarse con la factura ya cerrada ✅ MFA en TODOS los usuarios, sin excepciones, empezando por el root ✅ Mínimo privilegio en cada usuario y rol ✅ CloudTrail activo Ninguna te toma más de 15 minutos configurar. Y son la diferencia entre un diagnóstico claro en 5 minutos o borrar usuarios en pánico un viernes a la tarde.🚀 ¿Querés dejar tu cuenta de AWS bien configurada desde el día uno?Tengo un curso gratuito de AWS Fundamentals donde vemos exactamente esto: cómo asegurar tu cuenta desde cero — MFA, alertas de billing, quién tiene acceso a qué — y los fundamentos que evitan que esto te pase.🎯 ACCEDER AL CURSO GRATUITO This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Kiro Crew: mi nuevo compañero de desarrollo 10.08.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana hubieron un montón de lanzamientos interesantes, pero el que más me llamó la atención es Kiro Crew. Ahora lo estoy probando y viendo cómo me puede ayudar a resolver problemas más rápido y de manera más eficiente que el setup que tenía antes. ¡Ya les contaré cómo lo llevo!✏️ ¡Comparte tus recursos! Si has escrito en un blog o creado algo interesante sobre AWS o Serverless, envíamelo. A veces es imposible encontrarlo todo en internet, y me encantaría destacar tu trabajo.🎧También puedes escuchar esta newsletter en formato podcast, donde resumo cada edición. Búscalo en las principales plataformas o en cada correo que recibas.🗓 ¿Organizas un evento en español sobre AWS o Serverless? Escríbeme en redes o en los comentarios, y con gusto lo mencionaré.📢 Si te gusta esta newsletter, compártela con tus colegas para que más personas puedan estar al día con el mundo serverless.Si tienes comentarios o sugerencias, escríbeme en LinkedIn, X, o Instagram.¡A desplegar! 🚀📰 Noticias Relevantes🚀 Kiro Crew: Tu compañero de desarrollo persistente y open-sourceKiro Crew se presenta como un espacio de trabajo de desarrollo persistente y open-source, diseñado para manejar tareas de ingeniería que requieren coordinación y seguimiento constantes. Este proyecto originado internamente en Amazon, busca facilitar el inicio y la continuidad de las tareas sin la necesidad de supervisión constante.Construido para flujos de trabajo de ingeniería del mundo real, Kiro Crew permite la delegación entre herramientas y habilita el procesamiento de tareas en segundo plano. Este sistema se integra con plataformas populares como Slack, Telegram y WeCom, y es compatible con los principales sistemas operativos, lo que lo hace accesible para todos los desarrolladores.🔗 Para más información, visita el blog de Kiro Crew💻 Instalar y actualizar la AWS CLI ahora es más fácil con comandos de una sola líneaFinalmente actualizaron la instalación AWS CLI v2 para hacerlo con una sola línea, eliminando la necesidad de pasos manuales de descarga e instalación. Para los usuarios de macOS y Linux, se puede ejecutar un comando de curl que descarga y ejecuta el instalador oficial, mientras que los usuarios de Windows pueden utilizar un comando de PowerShell para iniciar el proceso de instalación.Además, se introduce un nuevo flujo de actualización integrado para la AWS CLI v2.36.0 y versiones posteriores. A partir de ahora, los usuarios pueden ejecutar el comando aws update para actualizarse a la última versión, el cual detecta automáticamente la ruta de instalación existente, permitiendo actualizar la configuración actual sin requerir una reinstalación manual.🔗 Para más información, visita el blog sobre la instalación y actualización de AWS CLI.⚡ Amazon DynamoDB ahora soporta búsqueda de vectores en tiempo real a escalaAmazon DynamoDB ha lanzado la búsqueda de vectores nativa, ahora disponible de forma general. Esta característica permite almacenar vectores junto con datos operativos, facilitando búsquedas de similitud sin necesidad de bases de datos externas.Esta capacidad es crucial porque integra la búsqueda de vectores en una base de datos completamente gestionada y serverless, simplificando la arquitectura al permitir que los desarrolladores gestionen datos operativos y vectores en un solo sistema.🔗 Para más información, visita el blog de Amazon DynamoDB🤖 Amazon Bedrock AgentCore presenta instancias de runtime para agentes de IALas instancias de runtime en Amazon Bedrock AgentCore, están diseñada para los agentes de inteligencia artificial que requieren infraestructura persistente y gestionada, y va más allá de los límites del modelo serverless tradicional.Las instancias de runtime permitirán que múltiples agentes colaboren en un mismo host, manteniendo un estado de sesión compartido y ejecutándose por períodos prolongados de hasta 14 días por sesión. Estas instancias se ejecutan sobre una infraestructura EC2 gestionada por AWS dentro de la cuenta del cliente, lo que ofrece beneficios de selección de hardware y precios de EC2, mientras AWS se ocupa de las operaciones de infraestructura como aprovisionamiento, parcheo, escalado y desmantelamiento.Entre las características destacadas se incluyen el soporte para aceleración GPU, la capacidad de detener/iniciar sesiones para reducir costos de inactividad, y despliegues en contenedores para equipos que deseen operar de manera independiente. Además, estas instancias se complementan con los microVMs de AgentCore, permitiendo a los equipos elegir el mejor modelo de computación según las necesidades de carga de trabajo.🔗 Para más información, visita el blog de Amazon sobre instancias de runtime.🚀 AWS presenta Dogwood: verificación en tiempo de ejecución para agentes de IAAWS ha lanzado Dogwood, un lenguaje de gobernanza de código abierto para agentes de IA que se centra en la verificación en tiempo de ejecución en lugar de la evaluación posterior. La idea principal es que las políticas pueden revisar los eventos recientes de un agente, permitiendo que las decisiones se basen en lo que el agente ha realizado anteriormente en la sesión.Dogwood está diseñado para extender y reutilizar políticas existentes de Cedar; cualquier política válida en Cedar también lo es en Dogwood, lo que facilita su adopción sin necesidad de reescribir o migrar conjuntos de políticas actuales. Además, se destaca que Dogwood añade condiciones temporales, permitiendo reglas que razonan sobre la secuencia y la historia reciente, como la imposición de restricciones de seguridad a lo largo de una cadena de acciones.Esta liberación posiciona a Dogwood como una forma práctica de mejorar la gobernanza de los agentes mientras se mantiene el sistema abierto y composable. Dogwood es de código abierto bajo la licencia Apache 2.0.🔗 Para más información, visita el blog de AWS sobre Dogwood.🔗 Otras noticias que te pueden interesar💻 AWS Lambda console extiende la integración de consola a IDE con Kiro y Cursor → Leer más🛡️ AWS WAF ahora soporta un grupo de reglas gestionadas por Salt Security para detección de amenazas en API y MCP → Leer más📧 Amazon SES ahora ayuda a identificar eventos automatizados de apertura y clic en notificaciones de eventos → Leer más🌐 AWS Lambda anuncia escalabilidad de ancho de banda de red de hasta 3,000 Mbps para funciones fuera de una VPC → Leer más⚡ Amazon Aurora serverless ahora escalará más rápido para soportar AI agente y otras cargas de trabajo intermitentes → Leer más🧠 OpenAI GPT-5.6 Sol, Terra y Luna ahora soportan ventanas de contexto de 1 millón de tokens en Amazon Bedrock → Leer más📊 AWS Organizations ahora proporciona visibilidad máxima de cuotas de cuenta en Service Quotas → Leer más📦 AWS Lambda en Modo Provisionado para mapeos de eventos de Amazon SQS ahora soporta hasta 10,000 pollers de eventos → Leer más🔐 AWS WAF ahora soporta grupos de reglas gestionadas por Miggo Security para amenazas emergentes y protección de aplicaciones AI/ML → Leer más☕ AWS Lambda ahora soporta Java 8, 11 y 17 en Amazon Linux 2023 → Leer más🧩 AWS IAM Identity Center amplía el soporte multi-región al directorio del Identity Center → Leer más📄 AWS WAF agrega transformaciones de texto pre-parse y nuevas transformaciones de texto → Leer más📅 Anunciando políticas temporales y limitación de tasa en Amazon Bedrock AgentCore → Leer más⚙️ Instancias de tiempo de ejecución: cómputo persistente para agentes de IA de producción en Amazon Bedrock AgentCore → Leer más🎬 Video de la SemanaEsta semana te traigo un video sobre algo que probablemente ya usás sin saber su nombre: el agent harness. Si trabajás con Claude Code, Cursor o Kiro, ya lo estás usando. Un modelo de lenguaje solo no hace nada — es el harness el que lo convierte en un agente de verdad: orquesta el loop, ejecuta las herramientas y arma el contexto en cada vuelta. Te explico qué es, cómo se ve en un stack real de AWS con Bedrock y Strands, y las 3 capas de 2026 (prompt, context y harness engineering). Es la pieza que separa un agente que funciona divino de uno impredecible.📚 Artículos Interesantes📜 Los 10 Mandamientos para Trabajar en ProducciónEste artículo presenta un conjunto práctico de hábitos de seguridad en producción para ingenieros que trabajan con AWS y otros sistemas en producción. El mensaje central es que los cambios en producción deben ser tratados como operaciones de alto riesgo.Puntos clave:* Siempre ten un plan de reversión antes de hacer cambios en producción.* Promueve los cambios gradualmente de desarrollo a staging y luego a producción.* Usa disciplina operativa estricta: revisiones de PR, control de versiones, evita atajos manuales en la consola y código generado por IA no verificado.🎯 Reflexión: Las prácticas disciplinadas en producción no solo mitigan riesgos, sino que también fomentan un entorno de aprendizaje constante para los equipos, permitiéndoles mejorar con cada incidente.📖 Leer el artículo completo🤖 Cómo Uso Kiro: Un Compañero, No un Piloto AutomáticoEn este artículo, el autor comparte su experiencia utilizando Kiro como un asistente de IA colaborativo en lugar de un agente completamente autónomo. Kiro actúa como un compañero de trabajo, ayudando en la ejecución y organización de tareas, mientras que el humano establece la dirección y toma decisiones finales.Puntos clave:* La colaboración humano-IA es clave: Kiro es más útil cuando el usuario dirige el trabajo en lugar de dejarlo ejecutar sin supervisión.* Las especificaciones mejoran la claridad: Convertir planes en documentos estructurados ayuda a validar decisiones y mantener un registro.* La automatización debe ser reutilizable: Los prompts y habilidades convierten las tareas repetitivas de AWS y desarrollo en flujos de trabajo repetibles.🎯 Reflexión: Utilizar Kiro como un compañero de trabajo permite a los desarrolladores aprovechar su potencial sin perder el enfoque en la toma de decisiones humanas. La integración de la IA en los flujos de trabajo de desarrollo puede mejorar significativamente la productividad.📖 Leer el artículo completo🤖 Ejecuta Agentes de IA en Producción en n8n con Amazon Bedrock AgentCoreAWS ha lanzado un nuevo nodo comunitario de código abierto para n8n que se integra con Amazon Bedrock AgentCore, facilitando la construcción y ejecución de agentes de IA directamente en el editor visual de flujos de trabajo de n8n. Este artículo detalla el proceso de configuración y cómo maximizar la utilidad del AgentCore.Puntos clave:* n8n + AgentCore permite la creación de agentes de IA en producción de bajo código directamente en la automatización de flujos de trabajo.* AgentCore gestiona aspectos complejos de los agentes de producción, como orquestación, memoria, almacenamiento, identidad y observabilidad.* La configuración es sencilla: instala el nodo comunitario, configura las credenciales de AWS, elige un proveedor de modelo y opcionalmente despliega en un VPC para una red privada.🎯 Reflexión: La integración de n8n con Amazon Bedrock AgentCore representa un avance significativo para equipos que buscan implementar agentes de IA en producción sin complicaciones, optimizando recursos y esfuerzos en el desarrollo.📖 Leer el artículo completo🤖 Humano Seguros Reduce su Emisión de Pólizas de 8 Días a 3 Minutos Usando IA en AWSHumano Seguros ha revolucionado su proceso de emisión de pólizas al implementar un flujo de trabajo basado en IA en AWS, que ha reducido dramáticamente el tiempo de respuesta de hasta 8 días hábiles a solo unos minutos. Esta nueva plataforma busca simplificar el proceso para los intermediarios de seguros, que ahora pueden subir documentos a una oficina virtual, donde la IA valida la información automáticamente y emite la póliza digitalmente al instante.Puntos Clave:* Mejora Masiva en la Velocidad: La emisión de pólizas se redujo de hasta 8 días a minutos.* Alta Automatización con Respaldo Humano: Más del 50% de los casos se resuelven automáticamente, mientras que los casos complejos son derivados a analistas humanos.* Mejor Escalabilidad y Menos Trabajo Manual: El nuevo proceso reduce el esfuerzo operativo y mejora la experiencia del intermediario a través de un flujo digital más sencillo.🎯 Reflexión: La implementación de IA en Humano Seguros no solo brinda una mejora en la eficiencia, sino que también representa un cambio hacia operaciones más veloces y centradas en el cliente, donde la tecnología potencia la capacidad humana en lugar de reemplazarla.📖 Leer el artículo completo📝 Eventos en Español📅 10 Agosto: AWS Modernizate: Productividad Inteligente con Amazon Quick 📍 AWS UG Puerto Rico 🔗 Más info📅 12 Agosto: Ctrl+Delegar: El que no Opera, Duerme 📍 AI AWS UG Colombia 🔗 Más info📅 13 Agosto: De Cero a Cloud: Path & Certificaciones + BigCheese AWS Premier Partner 📍 AWS UG Girls UY 🔗 Más info📅 19 Agosto: Builders Night: Agentes Seguros Desarrollo Inteligente 📍 AWS UG San Jose Costa Rica 🔗 Más info⭐ 29 Agosto: AWS Community Day Bolivia 2026 🇧🇴 | AWS UG Cochabamba 📍 🔗 Más info📅 1 Septiembre: AWS Modernizate: Automatización Inteligente con DevOps Agent 📍 AWS UG Puerto Rico 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info📅 24 Setiembre: Frontier Agents y Ciberseguridad cognitiva para la IA 📍 AWS UG Zaragoza 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Todos hablan de agentes de IA. ¿Ya construiste uno? 07.08.2026 9minTodos te hablan de agentes. Pocos construyeron alguno de verdad.Hoy lo hacemos juntos: un agente funcional de punta a punta, en menos 10 minutos, con Python y Strands sobre AWS. No un chatbot — un agente que toma decisiones, usa herramientas y ejecuta acciones.💡 De un wrapper de LLM a un agente de verdadTres líneas de código contra un modelo es un chatbot. Un wrapper. No hace nada por sí solo.Un agente aparece cuando le sumás herramientas que puede ejecutar, un rol claro en el system prompt, y un loop donde el modelo decide qué hacer, lo hace, ve el resultado y sigue hasta resolver la tarea.En el video construimos un chef assistant: le decís qué tenés en la heladera y te dice qué cocinar según la hora y para cuántos comensales. Suena tonto, pero adentro está todo lo que hace a un agente ser agente.Lo que armamos, pieza por pieza1. Herramientas built-in — current_time para saber la hora, calculator para ajustar cantidades. El modelo decide cuándo usarlas, vos no las llamás a mano.2. Una herramienta propia (mi_heladera) — una función Python decorada con @tool que agrega, quita y lista ingredientes. El truco está en el docstring: le explicás al modelo cuándo usarla y qué espera recibir. Ese texto es la interfaz entre el modelo y tu código.3. El system prompt como rol — no es “sos útil”. Es “sos un chef profesional, así trabajás, estas son tus herramientas y cuándo usarlas, y estas son tus reglas”. Cuanto más claro el rol, mejor elige.4. El loop interactivo — un while que mantiene la conversación viva y le pasa el contexto al agente en cada vuelta. Ahí es donde el agente razona, ejecuta y recuerda lo que ya pasó.El momento en que se nota que es un agenteLe tiro ingredientes random a la heladera. El agente guarda eso con mi_heladera, consulta la hora con current_time, ve que es mediodía y sugiere almuerzos concretos. Le digo “sandwich para dos” y calcula las cantidades. Le pregunto qué queda en la heladera después y vuelve a la herramienta a chequear el estado real.Nadie programó ese orden. El modelo decidió qué herramienta usar y cuándo. Eso es un agente: rol definido, herramientas reales, decisiones autónomas y memoria de la conversación.Y esto corre local. Llevarlo a la nube, sumarle un MCP para buscar recetas de verdad, o desplegarlo en AWS — es el siguiente paso.🚀 ¿Querés construir el tuyo (y llevarlo a la nube)?Tengo un mini-curso gratuito de Agentes IA donde vemos exactamente esto: las piezas de un agente, cómo conectar herramientas reales, cómo usar MCPs y cómo desplegarlo en AWS. Con el código para que lo hagas conmigo.🎯 ACCEDER AL MINI-CURSO GRATUITO💬 Tu turno¿Ya construiste un agente o todavía estás en la etapa de “un prompt largo con un modelo potente”?Contame qué te gustaría que resuelva tu primer agente 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Si no tenés estas 5 cualidades, la IA te va a reemplazar 31.07.2026 19minWerner Vogels dio su última keynote en re:Invent después de 14 años. Y en vez de anunciar servicios nuevos, como hace siempre, nos dejó una reflexión: el desarrollador que va a sobrevivir a la revolución de la IA es el “desarrollador renacentista” — el Leonardo da Vinci de esta época. Estas son las 5 cualidades que dice que hay que tener, para que te preguntes si sos uno de ellos.💡 Las 5 cualidades del desarrollador renacentista1. Curiosidad (con experimentación)No alcanza con que te guste aprender — hay que disfrutar desarmar las cosas para ver cómo funcionan. Construir algo sin saber si va a andar, y aprender en el camino. Werner también habla de aprender en comunidad: con mentores que te desbloquean y con gente en el mismo momento del camino que vos.2. Pensar en sistemasNo es aprender Lambda, DynamoDB y API Gateway por separado — es entender cómo se encadenan, qué pasa si uno falla, cómo reaccionan los demás. Werner distingue dos tipos de loops: los de refuerzo (que amplifican cambios) y los de balance (que los compensan). Pensar en sistema es entender cómo tus cambios se propagan por todo eso.3. ComunicaciónHoy más que nunca, porque con IA generativa y vibe coding, el lenguaje natural es la herramienta de trabajo. Poder explicar por qué elegiste una decisión técnica sobre otra — y hacerlo en un nivel que entienda alguien no técnico — es lo que muchas veces hace la diferencia entre que te elijan a vos o a otra persona.4. OwnershipSi la IA escribe el código, pero vos lo desplegás sin entenderlo del todo, la responsabilidad sigue siendo tuya. You build it, you own it. La IA es una herramienta, no una persona — y las code reviews se volvieron más importantes que nunca, porque ahora ahí es donde reconstruís el entendimiento que antes ibas armando mientras escribías el código.5. Ser polímataDeveloper en forma de “I” (mucha profundidad, cero amplitud) vs. developer en forma de “T” (amplitud + una especialización profunda). Hoy la IA te da profundidad instantánea en áreas que no dominás — pero necesita que vos le des el contexto y la perspectiva del problema. Un ingeniero de datos que entiende de frontend toma mejores decisiones que uno que no.No hace falta sacarte un 5 sobre 5 en las cinco — nadie es Leonardo da Vinci. La clave, dice Werner, es evolucionar: la IA no te va a reemplazar a menos que dejes de moverte hacia donde hay que ir.🚀 ¿Por dónde seguir evolucionando?Si esto te hizo pensar en qué dirección tomar en tu carrera en la nube, tengo un mini-curso gratuito para ayudarte a elegir el camino y construir el perfil que te haga falta.🎯 ACCEDER AL MINI-CURSO GRATUITO💬 Tu turnoDe las 5 cualidades, ¿cuál sentís que tenés más desarrollada? ¿Y cuál te cuesta más?Cuéntame en los comentarios 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Ahora podés medir qué tan bueno es tu agente de IA (y es gratis) 27.07.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana les traigo como siempre un montón de noticias destacadas, pero me gustaría resaltar el video que publiqué, ya que puede ayudar a mucha gente que está empezando a construir agentes en AWS. Lo puedes encontrar en la sección de video de la semana.✏️ ¡Comparte tus recursos! Si has escrito en un blog o creado algo interesante sobre AWS o Serverless, envíamelo. A veces es imposible encontrarlo todo en internet, y me encantaría destacar tu trabajo.🎧También puedes escuchar esta newsletter en formato podcast, donde resumo cada edición. Búscalo en las principales plataformas o en cada correo que recibas.🗓 ¿Organizas un evento en español sobre AWS o Serverless? Escríbeme en redes o en los comentarios, y con gusto lo mencionaré.📢 Si te gusta esta newsletter, compártela con tus colegas para que más personas puedan estar al día con el mundo serverless.Si tienes comentarios o sugerencias, escríbeme en LinkedIn, X, o Instagram.¡A desplegar! 🚀📰 Noticias Relevantes🚀 AWS lanza aws-bench: un referente de código abierto para medir agentes de IA en AWSAWS ha dado a conocer una vista previa de aws-bench, un referente de código abierto diseñado para medir la precisión y eficiencia con que los agentes de IA completan tareas reales en AWS. Este nuevo recurso busca ofrecer a los proveedores de modelos e investigadores de IA una manera objetiva y reproducible de evaluar el rendimiento de los agentes en las tareas de infraestructura de AWS.Este referente se basa en un análisis del uso real de AWS e incluye casos de prueba para la investigación, resolución de problemas y creación de infraestructura. Cada caso de prueba combina un prompt en lenguaje natural con un estado de recurso en la nube definido y una respuesta verdadera, lo que permite puntuar a los agentes o modelos de manera consistente y verificable.AWS afirma que aws-bench puede ayudar a mejorar el rendimiento de los modelos base en tareas de AWS, fortalecer los arneses de agentes y rastrear el progreso a lo largo del tiempo. La entrega también incluye una herramienta CLI para configurar entornos de prueba, ejecutar evaluaciones, puntuar resultados y restablecer el estado de los recursos. El proyecto está disponible en GitHub con instrucciones de instalación en el README.🔗 Para más información, visita el anuncio oficial de AWS📧 Amazon SES lanza nuevos planes de precios para simplificar la gestión de correosAWS ha anunciado la introducción de un nuevo modelo de planes de precios para Amazon Simple Email Service (SES), que agrupa características de entrega y gestión de correos en paquetes progresivamente más completos. Los tres planes, Essentials, Pro y Enterprise, están diseñados para ofrecer más capacidades a un precio reducido en comparación con la compra por separado.El plan Essentials incluye insights sobre entrega; el Pro agrega IPs dedicadas gestionadas, validación de correos y visibilidad global de colocación de correos en bandeja de entrada; y el Enterprise introduce resiliencia en múltiples regiones, aislamiento de reputación a nivel de carga de trabajo, y una evaluación anual de entregabilidad.🔗 Para más detalles, visita la página oficial de Amazon SES.📊 Amazon CloudWatch lanza ‘Coding Agent Insights’ para medir el uso de herramientas de codificación AIAmazon CloudWatch ha presentado ‘Coding Agent Insights’, una nueva funcionalidad que permite a los líderes de ingeniería entender cómo se utilizan las herramientas de codificación AI y el valor que aportan. Esta capacidad se integra con el gateway de aplicaciones Claude para AWS, recopilando telemetría de Claude Code sin necesidad de instrumentación adicional. Además, ofrece soporte para OpenAI Codex y GitHub Copilot.Al combinar las métricas de OpenTelemetry emitidas por los agentes de codificación con los datos operativos existentes de CloudWatch, los equipos pueden vincular la actividad de codificación AI con resultados de ingeniería como el rendimiento de los commits y la eficiencia de costo por producción.Esta funcionalidad permite a los líderes evaluar dónde expandir el acceso a los agentes de codificación en función de su impacto en la velocidad de entrega y gestionar de manera efectiva los presupuestos de tokens a través de los departamentos.🔗 Para más información, visita el anuncio de Amazon CloudWatch.📈 Amazon Kinesis Data Streams ahora permite reducir la capacidad de ingestión.Amazon Kinesis Data Streams ha presentado una actualización que permite a los usuarios reducir la capacidad de ingestión ajustando el valor de throughput en modo On-demand. Esta nueva característica permite al stream ajustarse a la capacidad solicitada o a la demanda máxima registrada en la última hora, lo que permite reducir la capacidad excesiva y proteger el tráfico actual de posibles restricciones.Este avance otorga a los equipos un mayor control sobre el throughput de escritura en ambas direcciones. Anteriormente, el throughput se utilizaba para escalas proactivas en picos de tráfico, pero ahora también se puede reducir cuando la demanda baja, mejorando la eficiencia de costos y el rendimiento.🔗 Para más información, visita el anuncio oficial de AWS.🔗 Otras noticias que te pueden interesar📈 AWS Organizations incrementa la cuota de RCP a 2,000 por organización → Leer más🔒 AWS Lambda durable functions ahora soporta encriptación con claves gestionadas por el cliente → Leer más📊 Amazon CloudWatch Logs ahora soporta logs de Application Load Balancer → Leer más🚀 AWS Lambda durable execution SDK para .NET ya está disponible de forma general → Leer más🤖 Claude Opus 5 ya está disponible en AWS → Leer más✉️ Amazon SES simplifica el envío de correos electrónicos a través de SMTP utilizando Mail Manager → Leer más📝 AWS Lambda ahora publica logs para proveedores de capacidad de instancias gestionadas por Lambda → Leer más🔔 AWS Secrets Manager ahora publica notificaciones de actualización de secretos a Amazon EventBridge → Leer más🔍 Amazon Bedrock AgentCore ahora ofrece observabilidad unificada con trazas y logs en un solo grupo de logs → Leer más📦 Anotaciones de Amazon S3: añade contexto rico y consultable directamente a tus objetos → Leer más🎬 Video de la SemanaSi estás construyendo agentes en AWS y no sabés bien qué pieza va dónde, esta semana te dejo el mapa. Spoiler: no arranca por el modelo. Arranca por tres capas que casi nadie menciona y que son las que te salvan cuando algo sale mal en producción.📚 Artículos Interesantes🤖 Evaluando Agentes de IA: Un Plan de Producción con Strands y AgentCoreEste artículo explica cómo evaluar agentes de IA de una forma lista para producción utilizando una estrategia combinada: evaluaciones de Strands para pruebas a nivel de construcción y evaluaciones de Amazon Bedrock AgentCore para el monitoreo continuo en producción. Presenta un marco de evaluación de tres capas que considera el uso de herramientas, el razonamiento y la calidad de salida.Puntos clave:* Uso de dos capas de evaluación: pruebas previas al despliegue más monitoreo en producción.* Medir más que la salida: evaluar el uso de herramientas, el razonamiento y la calidad de respuesta en conjunto.* Desplegar gradualmente con puertas de calidad: validar en etapa, modo sombra, pruebas A/B, y luego realizar el despliegue completo solo si los métricas se mantienen por encima del umbral.🎯 Reflexión: La evaluación de los agentes de IA no es solo un paso; es un proceso continuo que requiere adaptación y refinamiento constante. Implementar evaluaciones adecuadas asegura no solo la calidad, sino también la confianza en el rendimiento de los agentes en un entorno de producción.📖 Leer el artículo completo🚀 Mejores Prácticas para Aplicar Amazon Bedrock Guardrails en Flujos de Generación de CódigoEste artículo se centra en cómo utilizar Amazon Bedrock Guardrails de manera más eficiente en flujos de generación de código.🔑 Puntos clave:* Utiliza la API ApplyGuardrail para pasar de escaneos constantes a validaciones selectivas en puntos estratégicos.* Aumenta el intervalo de streaming a 1,000 caracteres y agrupa evaluaciones para reducir las llamadas a guardrails y costos.* Aplica escaneos basados en riesgo: inspecciona completamente códigos sensibles como IAM o lógica de credenciales, y evita volver a comprobar contenido inalterado o de bajo riesgo.🎯 Reflexión: Aplicar los Guardrails de manera selectiva, alineados con el riesgo del flujo de trabajo, puede mejorar la eficiencia sin comprometer la seguridad. Esta estrategia permite a los desarrolladores enfocarse en las partes más críticas del código.📖 Leer el artículo completo⚠️ La Importancia de los Mensajes de Error en la Era de la IAAWS destaca que los mensajes de error son cada vez más cruciales a medida que se proliferan los agentes de IA y los flujos de trabajo asistidos por IA. Un mensaje confuso o genérico no solo puede dificultar la usabilidad humana, sino también bloquear sistemas automatizados de recuperación y diagnóstico.Puntos clave:* Descriptivos y Específicos: Los errores deben explicar qué sucedió, no solo que algo falló.* Soluciones o Sugerencias: Ofrecer pistas para que usuarios y agentes de IA sepan cómo recuperarse.* Parte de la Experiencia del Usuario: Los mensajes de error construyen confianza y mejoran el proceso de resolución de problemas.🎯 Reflexión: La calidad de los mensajes de error puede marcar la diferencia en la experiencia del usuario, tanto para humanos como para sistemas automatizados. Invertir en mensajes claros y útiles no solo reduce la frustración, sino que también facilita la recuperación.📖 Leer el artículo completo🤖 Construyendo un Asistente AI Serverless en Pelago: De la Idea a la Realidad en Dos SemanasPelago, una empresa de salud digital centrada en el apoyo a personas con trastornos por consumo de sustancias, desarrolló un asistente AI serverless, basado en eventos, en AWS en solo dos semanas. Este asistente ayuda a los equipos de atención a generar sugerencias contextualizadas durante las conversaciones con los pacientes.Puntos clave:* Diseño Serverless + Basado en Eventos: Permite a los equipos añadir características de AI rápidamente sin acoplarse a los flujos de trabajo existentes.* Generación de AI Asíncrona: Mejora la experiencia del usuario al realizar trabajos pesados de AI en segundo plano, sirviendo resultados en menos de 100 ms.* Servicios AWS Gestionados: Pueden respaldar casos de uso en salud regulada, aliviando la carga operativa mientras ayudan a cumplir con los requisitos de seguridad y cumplimiento.🎯 Reflexión: La capacidad de Pelago para construir un asistente AI en tan poco tiempo demuestra la eficacia y la versatilidad de las soluciones serverless en el ámbito de la salud, facilitando interacciones más efectivas y cumpliendo con las regulaciones necesarias.📖 Leer el artículo completo📝 Eventos en Español📅 28 Julio: From Zero to Kiro | AWS UG Manizales 📍 🔗 Más info📅 28 Julio: IA, Fundamentos y Workshop de Kiro 🚀 [Evento presencial] 📍 AWS UG Women Buenos Aires 🔗 Más info📅 29 Julio: [De Cero a Cloud] Terraform: de la consola al código 📍 AWS UG Girls UY 🔗 Más info📅 29 Julio: PreSummit: Road to AWS Summit Bogotá 2026 📍 AWS UG Women Colombia 🔗 Más info📅 29 Junio: AWS Modernízate: Claude Platform on AWS — IA de Clase Mundial en Tu Cuenta AWS 📍 AWS UG Puerto Rico 🔗 Más info📅 30 Julio: AWS Summit Bogota 📍 🔗 Más info📅 30 Julio: Construye tu primer agente AI con herramientas OpenSource 📍 AWS UG Mixli 🔗 Más info📅 31 Julio: DevDays Buenos Aires — Go Agentic with Serverless | AWS UG Buenos Aires 📍 🔗 Más info📅 1 Agosto: Workshop: Agentes en la nube & DevOps con AWS | AWS Girls Bolivia 📍 🔗 Más info📅 1 Agosto: DevDays Buenos Aires — Workshop y Hackathon | AWS UG Buenos Aires 📍 🔗 Más info📅 2 Agosto: AWS Inspector: Detección y mitigación de vulnerabilidades | AWS SBG Universidad Catolica de Salta 📍 🔗 Más info📅 6 Agosto: Construye tu primer agente AI con herramientas OpenSource 📍 AWS UG Mixtli 🔗 Más info📅 10 Agosto: AWS Modernizate: Productividad Inteligente con Amazon Quick 📍 AWS UG Puerto Rico 🔗 Más info⭐ 29 Agosto: AWS Community Day Bolivia 2026 🇧🇴 | AWS UG Cochabamba 📍 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info⭐ 10 Octubre: AWS Community Day Guatemala 2026 | AWS UG Guatemala 📍 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Top 4 carreras técnicas en la nube (con salarios) 24.07.2026 14minHace más de 20 años que trabajo en esta industria — desarrollo, DevOps, la nube y bastante más. Una de las preguntas que más me hacen es “¿qué rol elijo si quiero meterme en cloud?”. Así que armé un mapa con los 4 roles técnicos más demandados en la nube hoy, qué hace cada uno y por dónde se suele llegar.💡 4 caminos, un mismo destino: la nubePara ilustrar cada rol uso el mismo ejemplo: Netflix. Cuando das play y la serie arranca casi al instante, hay muchísima infraestructura e ingeniería detrás de eso — y cada uno de estos roles cumple una parte distinta.1. Cloud Solutions ArchitectDiseña la arquitectura: soluciones escalables, seguras y económicamente eficientes. En Netflix, es quien decide cómo usar los servicios de AWS para poder servir millones de peticiones sin que nada se caiga — define qué se construye in-house y qué se externaliza, y arma estrategias resilientes con alta tolerancia a fallos. Es el puente entre desarrollo y negocio.Salario (EE.UU., para arrancar): entre $90,000 y $100,000, y sube según empresa, seniority y región.Cómo se llega: muchos arquitectos vienen de desarrollo — a medida que ganan experiencia y quieren resolver problemas más complejos, dan el salto a diseñar sistemas en vez de construirlos.2. Cloud DevOps EngineerGarantiza que el software llegue del desarrollo a producción rápido y de forma confiable. Su foco: pipelines de CI/CD, infraestructura como código y orquestación de servicios. En Netflix, es quien hace posible que se lancen features constantemente sin romper nada — y que los despliegues se hagan gradualmente, no al 100% de los usuarios de una.Salario (EE.UU., para arrancar): arriba de $130,000, con el mismo criterio de que sube según empresa, seniority y región.Cómo se llega: el camino clásico es desde sysadmin, aprendiendo servicios de nube y herramientas de automatización. También es accesible para desarrolladores con interés en administración de sistemas.3. Cloud Developer / Cloud EngineerConstruye las aplicaciones: mientras el arquitecto trabaja a nivel de sistemas, el developer trabaja a nivel de aplicación, escribiendo el código y llevando a producción las features que el arquitecto diseñó. Y no es solo escribir código — también hay que mantenerlo, asegurar que sea escalable y siga buenas prácticas.Salarios competitivos también, con el mismo rango de variación según país, empresa y seniority.Cómo se llega: si sos backend o full stack, aprender los servicios de la nube alcanza para arrancar.4. Cloud Security EngineerDiseña arquitecturas resistentes a ataques, monitorea vulnerabilidades y reporta incidentes. En Netflix, protege desde los datos de pago de los clientes hasta el contenido con derechos de propiedad intelectual. Cuando trabaja codo a codo con DevOps a nivel de infraestructura, a ese cruce se lo suele llamar DevSecOps.Salarios competitivos — es de los roles con más demanda creciente, dado el contexto de seguridad actual.Cómo se llega: desde arquitectura, desde desarrollo o desde el mundo del hacking ético. Es una especialización que pide bastante estudio si venís de un lugar donde la seguridad nunca fue tu foco.Los cuatro son técnicos, tienen mucha demanda y pagan bien — en Estados Unidos, en España, en Latinoamérica o donde sea que trabajes con la nube. 🚀 ¿Todavía no sabés qué camino elegir?Tengo un mini-curso gratuito donde vemos cómo elegir tu camino, construir tu portfolio y prepararte para el rol que quieras.🎯 ACCEDER AL MINI-CURSO GRATUITO💬 Tu turno¿Cuál de estos 4 roles encaja mejor con vos? ¿El que diseña o el que se remanga y hace el código?Cuéntame en los comentarios 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 $528.922.000,39: el bug de AWS que asustó a medio mundo 20.07.2026 5min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.El viernes, mientras caminaba tranquilamente, recibí un mensaje preocupante de uno de los miembros de mi comunidad: “Creo que me hackearon, me llegó un mail de AWS que me están cobrando millones de dólares”. Al principio pensé que estaba exagerando. ¿Un hacker que en cuestión de horas usa recursos por millones de dólares? Pero decidí apurar el paso y volver a casa para ayudarlo. Al llegar, vi cómo borraba usuarios, reseteaba contraseñas y se tiraba de los pelos. Consulté la página de soporte de AWS y, para mi sorpresa, allí estaba: un bug en el servicio que estimaba los gastos de los usuarios. Ese día no había revisado redes sociales ni noticias, pero apenas entré a LinkedIn, vi a todo el mundo lidiando con el mismo problema. ¿Fuiste uno de los afectados?✏️ ¡Comparte tus recursos! Si has escrito en un blog o creado algo interesante sobre AWS o Serverless, envíamelo. A veces es imposible encontrarlo todo en internet, y me encantaría destacar tu trabajo.🎧También puedes escuchar esta newsletter en formato podcast, donde resumo cada edición. Búscalo en las principales plataformas o en cada correo que recibas.🗓 ¿Organizas un evento en español sobre AWS o Serverless? Escríbeme en redes o en los comentarios, y con gusto lo mencionaré.📢 Si te gusta esta newsletter, compártela con tus colegas para que más personas puedan estar al día con el mundo serverless.Si tienes comentarios o sugerencias, escríbeme en LinkedIn, X, o Instagram.¡A desplegar! 🚀📰 Noticias Relevantes🤖 AWS presenta Grok 4.3 en Amazon BedrockAWS ha añadido oficialmente Grok 4.3 de xAI a Amazon Bedrock, convirtiéndose en el tercer laboratorio de IA independiente en estar disponible a través del servicio gestionado de IA de AWS, junto a Anthropic y OpenAI. Este modelo optimizado para cargas de trabajo empresariales y de razonamiento presenta un esfuerzo de razonamiento configurable (ninguno, bajo, medio, alto) que siempre está activo, llamadas a herramientas nativas, salida estructurada estricta, comprensión de imágenes y estado de conversación del lado del servidor.🔗 Para más información, visita el blog de AWS.🚀 AWS Lambda presenta un nuevo asistente de configuración con un solo clic para agentes de codificaciónAWS ha lanzado un asistente de configuración de un solo clic en la consola de AWS Lambda, diseñado para simplificar la integración de los agentes de codificación con los flujos de trabajo de desarrollo serverless. Anteriormente, los desarrolladores tenían que navegar manualmente por múltiples páginas de documentación para configurar estos agentes para tareas serverless; esta nueva característica automatiza dicho proceso, configurando el agente con las habilidades serverless de AWS y el servidor de Protocolo de Contexto de Modelo Serverless (MCP).El asistente guía al agente de codificación para instalar habilidades específicas de Lambda para MicroVMs, Instancias Administradas y funciones duraderas, así como también la configuración del servidor MCP, directamente en el entorno de codificación preferido del desarrollador. Soporta una amplia gama de agentes, incluyendo Claude Code, Kiro, Cursor, GitHub Copilot, Codex, Devin Desktop y OpenCode, y ayuda a los usuarios a través de la autenticación de AWS si faltan las credenciales locales.🔗 Para más información, visita el blog de AWS sobre la nueva función.🔑 Amazon Cognito ahora permite la importación de usuarios con hashes de contraseñaAmazon Cognito ha introducido una nueva función que permite importar usuarios con hashes de contraseña directamente a través de archivos CSV, eliminando la necesidad de restablecimientos de contraseña forzados en el primer inicio de sesión. Anteriormente, los usuarios importados debían restablecer sus contraseñas inmediatamente después de la migración.Ahora, los administradores pueden incluir la columna password_hash en sus archivos CSV de importación, especificando el algoritmo de hashing utilizado por su sistema de origen (por ejemplo, bcrypt, scrypt, Argon2id o PBKDF2 con SHA-256). En el primer inicio de sesión, Cognito verifica la contraseña del usuario contra el hash importado y luego migra las credenciales al sistema de autenticación nativo.🔗 Para más información, visita el blog de Amazon Cognito📦 AWS Lambda ahora permite utilizar buckets S3 autogestionados para el código de funcionesAWS ha lanzado una nueva característica que permite a los desarrolladores usar buckets S3 autogestionados como fuente directa para el código de funciones de AWS Lambda. Esto elimina la necesidad de que Lambda almacene una copia interna de los paquetes de implementación.Con este cambio, Lambda lee el código directamente desde el bucket S3, asegurando que los paquetes de implementación ya no cuenten contra el límite de almacenamiento interno gestionado por Lambda. Esta función está disponible inmediatamente en todas las regiones estándar de AWS donde se ofrece Lambda, sin costo adicional más allá de los costos estándar de almacenamiento y solicitudes de S3.Para implementar esta característica, deberás habilitar la versionado de S3 y configurar el cifrado utilizando SSE-S3, SSE-KMS o DSSE-KMS. Además, gestionarás la seguridad del bucket, incluidas las políticas de acceso y la auditoría a través de los registros de acceso del servidor S3 o eventos de datos de CloudTrail.Con esta función, los equipos que anteriormente alcanzaron el límite de 75GB de almacenamiento de código por región pueden ahora expandir su capacidad total a 300GB por cuenta utilizando sus propios buckets S3.🔗 Para más detalles, visita el blog oficial de AWS:🔗 Otras noticias que te pueden interesar🌐 Amazon CloudFront Functions ahora admite el registro en los registros de acceso de CloudFront → Leer más📊 Amazon CloudWatch Logs anuncia el almacenamiento inteligente → Leer más🔍 Amazon CloudWatch Logs Insights añade 25 nuevos comandos y funciones de consulta → Leer más🛠️ Amazon OpenSearch Service ahora admite el Kit de herramientas de agentes para AWS con una habilidad curada → Leer más🔎 Amazon CloudWatch anuncia el procesador de búsqueda para enriquecimiento de registros → Leer más📦 Amazon S3 elimina el mínimo de 30 días para transiciones a S3 Standard-IA y S3 One Zone-IA → Leer más🔔 Amazon S3 Event Notifications ahora incluye etiquetas generadas por el sistema → Leer más📈 Realiza el seguimiento de tendencias de eficiencia de costos directamente en los paneles de facturación y administración de costos con el nuevo widget de eficiencia de costos → Leer más🗺️ Amazon Location Service mejora las API de Lugares con nuevas opciones de dirección y búsqueda → Leer más🎬 Video de la SemanaEsta semana les traigo un video de una pregunta que me hacen todo el tiempo cuando hablo de estos servicios en mis clases de universidad, cual es la diferencia entre SNS, SQS, EventBridge y Kinesis. Es SQS un Eventbridge viejo? Es Kinesis un SNS más caro? Bueno en el video de esta semana te lo respondo todo.📚 Artículos Interesantes🌀 Integrando Funciones Duraderas de Lambda en un Flujo de Trabajo de Step FunctionsEste artículo muestra cómo integrar las Funciones Duraderas de AWS Lambda en un flujo de trabajo existente de AWS Step Functions. Esto permite a los equipos combinar la orquestación a gran escala con la lógica de negocio centrada en el código a nivel micro.Puntos clave:* Ventaja de Arquitectura Híbrida: Usar Step Functions para la orquestación macro y Funciones Duraderas para la micro-orquestación dentro de pasos individuales.* Coexistencia Sin Reescrituras: Las funciones Lambda duraderas y estándar pueden mezclarse en el mismo flujo de trabajo de Step Functions sin modificar tareas existentes.* Configuración Requerida en el Momento de Creación: Las funciones duraderas deben configurarse al momento de su creación, no se puede convertir una Lambda existente en duradera más tarde.🎯 Reflexión: Integrar funciones duraderas en un flujo de trabajo de Step Functions puede proporcionar una gran flexibilidad y eficiencia, permitiendo a los desarrolladores implementar lógica de negocio compleja de manera más efectiva.📖 Leer el artículo completo🔄 Integración de Mapeos de Fuentes de Eventos con el Modo de Aislamiento por Inquilino de AWS LambdaConstruir aplicaciones SaaS multi-inquilino basadas en eventos requiere, tradicionalmente, un fuerte aislamiento de cómputo entre los inquilinos para evitar filtraciones de datos y asegurar el cumplimiento normativo.Puntos clave:* Aislamiento de inquilinos complicado: Las fuentes de eventos previamente bloqueaban el aislamiento debido a que no podían mapear propiedades del mensaje al encabezado X-Amz-Tenant-Id.* Patrón de función de enrutamiento: Un patrón de función de enrutamiento extrae la identidad del inquilino e invoca el backend aislado con el encabezado correcto, extendiendo el aislamiento a cargas de trabajo asincrónicas.* Reducción de la complejidad operativa: Este patrón mejora la seguridad y elimina la necesidad de gestionar funciones separadas por inquilino, garantizando el aislamiento a nivel de cómputo.🎯 Reflexión: La integración de fuentes de eventos con el modo de aislamiento por inquilino de AWS Lambda representa un avance crucial para crear arquitecturas SaaS multi-inquilino seguras y escalables, permitiendo a los desarrolladores enfocarse más en la lógica del negocio.📖 Leer el artículo completo📱 Lambda MicroVMs + Archivos S3: Mi Sandbox de Claude Code para iPadEste artículo detalla una arquitectura serverless personalizada donde el autor construye un sandbox seguro para Claude Code accesible desde un iPad, aprovechando AWS Lambda MicroVMs y S3 para almacenamiento de archivos.Puntos clave:* Ejecución Segura de IA: Los Lambda MicroVMs actúan como sandboxes auto-alojados, manteniendo datos sensibles y código no confiable en la infraestructura controlada del usuario.* Construcción de Imagen Serverless: El usuario proporciona un Dockerfile + archivo zip en S3, y Lambda construye la imagen MicroVM en el servidor, eliminando la necesidad de Docker localmente.* Sesiones Rápidas y con Estado: Las MicroVMs se lanzan en tiempo sub-segundo desde instantáneas, pueden ejecutarse hasta 8 horas, retienen el estado de memoria/disk y se suspenden automáticamente para ahorrar costos.🎯 Reflexión: La implementación de un sandbox seguro para Claude Code redefine la forma en que interactuamos con herramientas de inteligencia artificial, ofreciendo control total sobre el entorno de ejecución y mejorando la accesibilidad desde dispositivos móviles.📖 Leer el artículo completo📝 Eventos en Español📅 21 Julio: IA sin Sustos: Incidentes Bajo Control, Datos Protegidos 📍 AWS UG Girls Chile 🔗 Más info📅 21 Julio: Construyendo el Futuro con AWS: IA, Serverless e Innovación 📍 AWS UG Paraguay 🔗 Más info📅 22 Julio: [De Cero a Cloud] Las herramientas del día a día de un DevOps 📍 AWS UG Girls UY 🔗 Más info📅 23 Julio: Meetup 23 Julio 📍 AWS UG Montevideo 🔗 Más info📅 25 Julio: AWS Inspector: Detección y mitigación de vulnerabilidades 📍 AWS SBG at University Catolica de Salta 🔗 Más info📅 25 Julio: Agentes de IA y Alucinaciones: Más allá del Hype, hacia la Confianza 📍 AWS UG Medellin 🔗 Más info📅 28 Julio: IA, Fundamentos y Workshop de Kiro 🚀 [Evento presencial] 📍 AWS UG Women Buenos Aires 🔗 Más info📅 29 Julio: [De Cero a Cloud] Terraform: de la consola al código 📍 AWS UG Girls UY 🔗 Más info📅 29 Julio: PreSummit: Road to AWS Summit Bogotá 2026 📍 AWS UG Women Colombia 🔗 Más info📅 29 Junio: AWS Modernízate: Claude Platform on AWS — IA de Clase Mundial en Tu Cuenta AWS 📍 AWS UG Puerto Rico 🔗 Más info📅 30 Julio: AWS Summit Bogota 📍 🔗 Más info📅 30 Julio: Construye tu primer agente AI con herramientas OpenSource 📍 AWS UG Mixli 🔗 Más info📅 7 Agosto: Construye tu primer agente AI con herramientas OpenSource 📍 AWS UG Mixtli 🔗 Más info📅 10 Agosto: AWS Modernizate: Productividad Inteligente con Amazon Quick 📍 AWS UG Puerto Rico 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 Los 5 patrones serverless a los que siempre vuelvo 17.07.2026 12minDespués de años construyendo en serverless, no importa si es una webapp, un SaaS o un sistema de eventos — cuando aparece un problema, la solución casi siempre está en uno de estos 5 patrones. Entenderlos es lo que separa “conozco los servicios de AWS” de “sé diseñar una arquitectura”.💡 5 patrones, no 200 serviciosEl error más común al empezar con serverless es pensar en servicios sueltos: Lambda por acá, DynamoDB por allá, EventBridge en el medio. Pero los sistemas no se construyen con servicios — se construyen con patrones. Y una vez que los reconocés, elegir la tecnología correcta se vuelve mucho más fácil.1. Orquestación de procesos — cuando una acción no es una sola cosa, sino varios pasos con validaciones, reintentos y decisiones condicionales. En vez de meter toda esa lógica en código, la orquestás externamente con Step Functions: defines el flujo explícito y cada función Lambda hace una sola cosa. Ejemplo: una máquina de estados completa para gestionar pagos con un proveedor externo, sin una sola línea de lógica de negocio metida en el código.2. Arquitectura dirigida por eventos (EDA) — cuando tenés servicios que dependen unos de otros y cualquier cambio rompe todo. La solución es comunicación por eventos: un servicio emite (”OrderCreated”) y otros reaccionan si les interesa, sin llamadas directas ni dependencias duras. Se implementa con SNS/SQS, EventBridge, Kinesis o DynamoDB Streams.3. Backend REST serverless — necesitás un backend escalable y seguro sin mantener servidores. API Gateway + Lambda: API Gateway maneja rutas, autorización y límites; Lambda solo implementa la lógica de negocio. Escala solo, pagás por uso.4. Tareas programadas sin servidor — para limpieza de datos, reportes o sincronizaciones periódicas, no tiene sentido levantar un servidor solo para eso. EventBridge Scheduler dispara funciones (o máquinas de estado) en el horario que definas. Cero mantenimiento.5. Procesamiento de streams en tiempo real — el más infravalorado de los cinco. Cuando los datos llegan constantemente (logs, cambios en base de datos, eventos de usuario) y necesitás reaccionar rápido, Kinesis + Lambda los captura y procesa al vuelo. Es la base de sistemas reactivos que aguantan alto volumen.Estos cinco patrones cubren la gran mayoría de lo que vas a necesitar diseñar: no son teoría, son las patrones que se repiten una y otra vez en arquitecturas en producción.🚀 ¿Querés implementar el patrón de orquestación vos mismo?Tengo un mini-curso gratuito de Step Functions donde construimos una automatización real paso a paso — el mismo patrón que uso para automatizar mi newsletter entera por €0/mes.🎯 ACCEDER AL MINI-CURSO GRATUITO This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 CloudFormation 4x veces más rápido! 13.07.2026 4min¡Bienvenidos a Desplegando.cloud! 🚀Desplegando.cloud es tu fuente semanal en español para mantenerte al día con lo más relevante de AWS y Serverless.Esta semana hay varias noticias interesantes, les dejo una buena selección en las noticias destacadas. Entre mis favoritas el aumentar la velocidad de despliegue con CloudFormation Express Mode.✏️ ¡Comparte tus recursos! Si has escrito en un blog o creado algo interesante sobre AWS o Serverless, envíamelo. A veces es imposible encontrarlo todo en internet, y me encantaría destacar tu trabajo.🎧También puedes escuchar esta newsletter en formato podcast, donde resumo cada edición. Búscalo en las principales plataformas o en cada correo que recibas.🗓 ¿Organizas un evento en español sobre AWS o Serverless? Escríbeme en redes o en los comentarios, y con gusto lo mencionaré.📢 Si te gusta esta newsletter, compártela con tus colegas para que más personas puedan estar al día con el mundo serverless.Si tienes comentarios o sugerencias, escríbeme en LinkedIn, X, o Instagram.¡A desplegar! 🚀📰 Noticias Relevantesc🔗 Para más información, visita el blog de AWS sobre el modo Express de CloudFormation.🛠️ AWS lanza una cuenta sandbox gratuita para experimentar sin costosAWS ha inaugurado una nueva cuenta sandbox gratuita que permite a los usuarios construir y experimentar con los servicios de AWS durante 8 horas, sin necesidad de tarjeta de crédito ni costo alguno. Esta iniciativa elimina barreras tradicionales de entrada, permitiendo que estudiantes, principiantes y organizadores de talleres realicen sesiones de capacitación en AWS de forma completamente gratuita, utilizando entornos preconfigurados.La sandbox es parte del esfuerzo más amplio de AWS por democratizar el acceso a la computación en la nube a través de su Builder Center y programas educativos. Es especialmente valiosa para talleres de AWS y aprendizaje práctico, ya que ofrece un entorno seguro e isolado donde los usuarios pueden practicar sin riesgo de cargos accidentales.🔗 Para más información, visita el artículo completo en Dev.to🛡️ AWS WAF ahora protege de manera nativa el Amazon Bedrock AgentCore GatewayAWS ha anunciado la disponibilidad general de protección mediante AWS Web Application Firewall (AWS WAF) específicamente para el Amazon Bedrock AgentCore Gateway. Esta actualización es crucial para las empresas que despliegan cargas de trabajo de inteligencia artificial, permitiendo a los equipos de seguridad y plataforma imponer protecciones web consistentes y personalizables a nivel de Gateway.Con la asociación de un paquete de protección de AWS WAF al AgentCore Gateway, las organizaciones pueden aplicar controles de acceso basados en IP y reglas de tasa, limitando el tráfico abusivo sin configuraciones complejas. Esta capacidad simplifica la arquitectura de seguridad al permitir que una única configuración de protección se aplique automáticamente a todos los objetivos detrás de ella, incluyendo herramientas y agentes downstream.🔗 Para más información, visita la publicación oficial de AWS.🌐 AWS lanza Claude apps gateway: control centralizado para herramientas de IAAWS ha presentado el Claude apps gateway, una innovadora solución de control autónomo diseñada para ofrecer a las organizaciones un único punto de control sobre el acceso, costos y políticas relacionadas con Claude Code y Claude Desktop. Esta puerta de enlace elimina la carga operativa de asignar credenciales en la nube separadas para cada desarrollador y controlar manualmente la configuración de herramientas.La puerta de enlace se encarga de cinco responsabilidades centrales: identidad (conectándose a cualquier proveedor de OpenID Connect y emitiendo tokens de corta duración tras el SSO), límites de gasto, aplicación de políticas, seguimiento de uso y enrutamiento de solicitudes de inferencia. Esta solución puede desplegarse como un contenedor sin estado en ECS, EKS o EC2, respaldado por PostgreSQL para el estado de sesión.Con la centralización de la identidad y la política, el gateway permite a las empresas expandir la adopción de Claude sin comprometer la seguridad. Además, soporta configuraciones interregionales y cuentas cruzadas, facilitando el despliegue flexible sin sacrificar el control central.🔗 Para más información, visita el blog de AWS sobre Claude apps gateway.🔗 Otras noticias que te pueden interesar🔐 Amazon Cognito ahora admite límites de tasa de API provisionados en autoservicio → Leer más🔧 Amazon Bedrock AgentCore incrementa los límites de cuota de ejecución predeterminados → Leer más📊 Amazon CloudWatch ahora admite la creación de alarmas a partir de consultas de registro → Leer más🔍 AWS AppConfig lanza herramientas de experimentación gestionadas para pruebas A/B → Leer más🔍 Amazon OpenSearch Service optimizado para análisis de registros → Leer más📝 Amazon CloudWatch Logs enriquece eventos de registro con etiquetas de recursos de AWS → Leer más🚀 AWS CloudFormation y CDK aceleran los bucles de retroalimentación del desarrollo con validación previa al despliegue en todas las operaciones de pila → Leer más🪣 Los registros de acceso del servidor de Amazon S3 ahora se entregan a Amazon CloudWatch Logs y Amazon S3 Tables → Leer más⚠️ CloudWatch Application Signals ahora captura automáticamente errores, anomalías de rendimiento y eventos de despliegue → Leer más👤 IAM Identity Center ahora permite el acceso programático a las cuentas de AWS para aplicaciones gestionadas por clientes → Leer más🎉 Claude Sonnet 5 ya está disponible en AWS → Leer más🎬 Video de la SemanaEsta semana publique un video con algo que veo cada vez más ahora que los agentes se hay puesto de moda. Muchos agentes que no deberían haber nacido en una primera instancia, deberían haber sido otra cosa.📚 Artículos Interesantes⚡ Fallar Rápido, Fallar Gratis: Un Principio de Diseño EsencialEn este artículo, el autor analiza el principio de diseño crítico ‘Fallar Rápido, Fallar Gratis’ en el desarrollo de sistemas multi-agente. Se enfatiza que permitir que los agentes fallen rápidamente sin consecuencias graves acelera la iteración, mejora y éxito general del proyecto.Puntos clave:* Iteración Rápida: Permitir que los agentes fallen rápidamente lleva a ciclos de desarrollo más ágiles y mejoras efectivas.* Fomento de la Innovación: Reconocer los fracasos cultiva una cultura donde pueden surgir soluciones creativas.* Sistemas Robustecidos: Integrar este principio conduce a la creación de sistemas adaptables que prosperan con la retroalimentación.🎯 Reflexión: El adoptar el principio ‘Fallar Rápido, Fallar Gratis’ permite a las equipos liberarse del miedo al fracaso, convirtiendo los reveses potenciales en escalones hacia el éxito.📖 Leer el artículo completo🖼️ Crea un Agente de Edición de Imágenes Sin Servidor con Amazon Bedrock AgentCoreEste artículo muestra cómo construir un agente de edición de imágenes sin servidor que permite a los usuarios subir una foto, describir una edición en lenguaje natural y recibir el resultado modificado en segundos. Tradicionalmente, crear un agente de IA para la edición de imágenes exige complejas orquestaciones y un entorno de cómputo dedicado.Puntos clave:* Sin código de orquestación: AgentCore maneja la memoria y el enrutamiento de herramientas a través de configuración, permitiendo declarar la lógica del agente sin necesidad de escribir código.* Despliegue instantáneo: Toda la solución, incluyendo autenticación y almacenamiento en S3, se despliega con un único comando en 3 a 5 minutos.* Ejecución aislada: Los agentes operan en microVMs aisladas con persistencia de conversación y cambios automáticos de modelo.🎯 Reflexión: La innovación que trae Amazon Bedrock simplifica el proceso de creación de herramientas de edición de imágenes, permitiendo a los desarrolladores enfocarse en la lógica y no en la infraestructura. Una gran oportunidad para acelerar proyectos creativos.📖 Leer el artículo completo🌀 Funciones Duraderas de Lambda: Cuando No Necesitas Step FunctionsEn el artículo se explora la nueva capacidad de ejecución duradera de AWS Lambda, presentándola como una alternativa más ligera a Step Functions para ciertos patrones de flujo de trabajo. Las funciones duraderas permiten a Lambda guardar el progreso, reproducir de forma segura tras fallos y pausar la ejecución durante tiempos de espera largos, como aprobaciones humanas o devoluciones de llamada retrasadas.Puntos clave:* Ejecutación duradera que simplifica flujos de trabajo con estado en Lambda: Permite guardar pasos y reanudar más tarde sin almacenar estado manualmente ni reconstruir la lógica del flujo.* Ideal para lógica de aplicación Lambda a Lambda: Reducen la complejidad en flujos de trabajo que involucran pausas, reintentos o aprobaciones.* Step Functions sigue siendo la mejor herramienta de orquestación para flujos de trabajo de múltiples servicios: Continúa siendo la opción más sólida para flujos de trabajo que abarcan servicios de AWS con integraciones nativas y gestión visual.🎯 Reflexión: La ejecución duradera de Lambda ofrece una oportunidad única para optimizar los flujos de trabajo en aplicaciones, permitiendo a los desarrolladores centrarse en la lógica de negocio sin complicar demasiado la arquitectura.📖 Leer el artículo completo🤖 11 Errores del MCP que Frenan Casos Reales de Uso de IAEl artículo discute varios errores clave relacionados con el Protocolo de Contexto del Modelo (MCP) que pueden impedir que las organizaciones aprovechen exitosamente las tecnologías de IA. Enfatiza la importancia de entender el contexto en las aplicaciones de IA, sugiriendo que sin un marco adecuado, las organizaciones pueden tener dificultades para implementar soluciones eficaces.Puntos clave:* Entendimiento del Contexto: Es crucial reconocer el contexto en el que operan los modelos de IA para mejorar su eficacia.* Alineación con las Metas: La integración de soluciones de IA requiere alineación con los objetivos empresariales generales para generar resultados significativos.* Aprender de los Errores: Identificar y abordar los problemas relacionados con el MCP puede mejorar en gran medida las estrategias de implementación de IA.🎯 Reflexión: Entender cómo los errores en el MCP pueden afectar la integración de IA ayuda a las organizaciones a adoptar un enfoque más estratégico, alineando sus objetivos y maximizando el impacto de sus inversiones tecnológicas.📖 Leer el artículo completo📝 Eventos en Español📅 16 Julio: De Cero a Cloud: El camino DevOps en AWS - Bienvenidos a la nube: qué es AWS 📍 AWS UG Girls Uy 🔗 Más info📅 16 Julio: Seguridad en AWS: configuraciones que pueden convertirse en incidentes 📍 AWS Women Ecuador 🔗 Más info📅 16 Julio: ☁️ AWS: Ciberseguridad, Nube e IA ☁️ | AWS Community 🚀 - Embajadoras Cloud 📍 🔗 Más info📅 16 Julio: Patrones de IAM y Aislamiento de Datos para SaaS Multi-Tenant 📍 AWS UG Panama 🔗 Más info📅 18 Julio: AWS Girls Perú en KCD Lima 2026: ¡Únete a nuestra mesa de comunidad! 📍 AWS UG Girls Peru 🔗 Más info📅 23 Julio: Meetup 23 Julio 📍 AWS UG Montevideo 🔗 Más info📅 23 Julio: [De Cero a Cloud] Las herramientas del día a día de un DevOps 📍 AWS UG Girls UY 🔗 Más info📅 25 Julio: AWS Inspector: Detección y mitigación de vulnerabilidades 📍 AWS SBG at University Catolica de Salta 🔗 Más info📅 27 Julio: AWS Modernizate: Productividad Inteligente con Amazon Quick 📍 AWS UG Puerto Rico 🔗 Más info📅 29 Julio: PreSummit: Road to AWS Summit Bogotá 2026 📍 AWS UG Women Colombia 🔗 Más info📅 29 Junio: AWS Modernízate: Claude Platform on AWS — IA de Clase Mundial en Tu Cuenta AWS 📍 AWS UG Puerto Rico 🔗 Más info📅 30 Julio: AWS Summit Bogota 📍 🔗 Más info📅 30 Julio: Construye tu primer agente AI con herramientas OpenSource 📍 AWS UG Mixli 🔗 Más info⭐ 5 Setiembre: AWS Community Day Ecuador 2026 📍 AWS UG Ecuador 🔗 Más info⭐ 17 Octubre: AWS Community Day Spain 2026 📍 AWS UG Spain 🔗 Más infoGracias por leer Desplegando.cloud!Eso es todo por esta semana. Recuerda que también puedes escuchar Desplegando.cloud en formato podcast en tus plataformas favoritas. ¡Nos vemos la próxima semana con más novedades del mundo AWS!¡Feliz despliegue!Marcia.PD: Si estás en el proceso de aprender AWS y Serverless y necesitas ayuda —> hace click acá This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 AWS tiene más de 200 servicios. Yo uso 13. 10.07.2026 15min“¿Por dónde empiezo?” es la pregunta que más me hacen. Y la respuesta honesta después de 10 años construyendo aplicaciones en AWS es: la mayoría de las aplicaciones usan un subconjunto pequeño de servicios. No necesitás aprender 200. Necesitás dominar estos.💡 Mi stack serverless: 13 servicios para construir prácticamente cualquier cosaEn lugar de listártelos, los explico construyendo una app — un ecommerce típico con frontend, backend, procesos asíncronos y todo lo que eso implica.El frontendRoute 53 — tu dominio. El punto de entrada. También maneja health checks, ruteo por geolocalización y failovers si escalás a múltiples regiones.Amplify — hosteás y desplegás tu frontend con CI/CD automático. Conectás tu repositorio de GitHub y cada push despliega solo. Soporta React, Next.js, Vue. HTTPS y CDN incluidos. La forma más rápida de tener un frontend en producción.El backendAPI Gateway — la puerta de entrada al backend. Expone tus APIs, maneja autenticación, throttling y caché. Sin código, todo configuración.Lambda — el corazón de serverless. Escribís una función, la subís, AWS escala solo. Pagás por ejecución. Usada para APIs, automatizaciones, procesamiento de eventos.DynamoDB — base de datos NoSQL, rápida, barata para aprender y extremadamente económica a escala. No es relacional, pero si la aprendés a usar, vuela.S3 — almacenamiento de objetos. Imágenes de productos, archivos de usuarios, backups. Y el punto de partida de muchos flujos: subís un archivo y eso dispara un proceso.Cognito — autenticación y autorización listas para usar. Login, registro, MFA, social login con Google o Facebook. Se integra nativo con API Gateway y Amplify. No construyas tu propio sistema de auth.Los procesos asíncronosEventBridge — bus de eventos. Cuando algo pasa en tu aplicación (se creó una orden, un usuario se registró), publicás un evento y EventBridge lo rutea a donde tiene que ir.SQS — cola de mensajes. Absorbe cargas de trabajo, amortigua picos. Si llegan 10,000 órdenes de golpe, la cola las contiene y el sistema las procesa a su ritmo sin caerse.Step Functions — cuando necesitás un proceso con pasos en orden, con validaciones, reintentos y lógica clara. Mi newsletter entera se automatiza con Step Functions y me cuesta €0 por mes.SNS — notificaciones. Mandás un mensaje y SNS lo entrega como email, SMS, push notification o señal a otro sistema. Combinado con SQS es el patrón fan-out: un mensaje llega a múltiples destinos al mismo tiempo.La infraestructura y observabilidadCloudFormation + CDK — infraestructura como código desde el día uno. No configures cosas a mano. Define tu arquitectura en código, versionala, revisala, hacé rollbacks. CDK te deja escribirla en Python, TypeScript o Java en lugar de YAML.CloudWatch — logs, métricas, alarmas. Cuando algo falla, CloudWatch es lo primero que mirás. Si no tenés observabilidad, estás volando a ciegas.El bonusBedrock — IA generativa en AWS. Acceso a modelos y herramientas para construir agentes. Ya está apareciendo en casi todas las aplicaciones nuevas.Con estos 13 servicios (+ el bonus) tenés frontend, backend, datos, autenticación, comunicación asíncrona, orquestación, infraestructura como código y observabilidad. Una aplicación completa.🚀 ¿Querés construir esta WebApp desde cero?Tengo un mini-curso gratuito donde construimos exactamente esta arquitectura — paso a paso, con código real desplegado en AWS.🎯 ACCEDER AL MINI-CURSO GRATUITO This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
-
 No tenía tiempo para estudiar AWS. 03.07.2026 12minDiego trabaja 9 horas, tiene dos hijos, hace deporte los fines de semana. Me dijo que quería aprender AWS pero que no tenía tiempo. Le pregunté qué hacía cuando iba al gimnasio. “Escucho música.” Le pregunté qué hacía cuando iba a buscar a sus hijos al colegio. “Nada, espero.” Diego no tenía un problema de tiempo. Tenía un problema de planificación.💡 “No tengo tiempo” no es un problema de tiempoEs la frase que más escucho. Y casi siempre esconde algo distinto: no hay un plan, no hay un objetivo claro, y estudiar sin eso se siente como llenar un balde agujereado.Hay tres mitos que alimentan esa sensación:“Necesito bloques de 2-3 horas para estudiar.” No. El aprendizaje en trozos pequeños funciona mejor — el cerebro procesa la información entre sesiones. 15 minutos en el gimnasio, 10 minutos esperando al colegio. Se acumula más de lo que parece.“Tengo que aprender los 200 servicios de AWS.” Nunca vas a terminar. Lo que necesitás es un objetivo concreto y estudiar solo lo que te acerca a ese objetivo.“Primero me certifico, después trabajo.” Las certificaciones validan conocimiento — no lo generan. Sin proyectos reales primero, estudiar para una certificación es memorizar cosas que no entendés por qué importan.Las 4 estrategias que funcionan1. Micro-proyectos — en vez de 10 tutoriales de servicios aislados, construí una cosa concreta. Una WebApp, un conversor de texto a audio, un agente pequeño. Aprendés conectando servicios reales para resolver un problema real. Ese conocimiento queda.2. Aprendé en contexto — no estudies Lambda en abstracto. Estudiá Lambda porque necesitás Lambda para tu proyecto. La diferencia en retención es enorme.3. Robá arquitecturas — no empecés desde cero. Serverless Land patterns tiene decenas de arquitecturas listas. Agarra una, entendela, adaptala a tu caso de uso.4. No aprendas solo — cuando tenés poco tiempo, no te podés dar el lujo de quedarte trabado horas con un error. Una comunidad donde podés preguntar, donde hay pares en el mismo proceso, donde hay alguien que ya cometió el error que estás por cometer — eso multiplica lo poco tiempo que tenés.🚀 ¿Querés aprender AWS sin perder el tiempo que no tenés?Como sabrás, hace unos días lancé el curso de Agentes de IA usando AWS Serverless en mi comunidad. Y para que lo puedas hacer, el 6 de julio abro inscripciones a la comunidad de Desplegando.cloud — un espacio donde devs aprenden AWS con proyectos reales, con pares que están en el mismo proceso, y sin tener que googlearlo todo solos.Solo va a haber 15 cupos, así que anotate en la lista de espera para ser de los primeros en enterarte:📋 ANOTARME EN LA LISTA DE ESPERA🗣️ Lo que dicen los que ya lo están haciendo“Podés aprender a tu ritmo pero sin sentirte solo en el proceso.” — Gabino Santana“El aprendizaje comunitario es mucho más rápido y eficaz. Siempre hay alguien dispuesto a ayudar y compartir conocimientos.” — Jorge Hernández, ZAPORTA SA💬 Tu turno¿Cuál de los tres mitos te resuena más? ¿O tenés una estrategia propia para encontrar ese tiempo que “no existe”?Contame 👇 This is a public episode. If you would like to discuss this with other subscribers or get access to bonus episodes, visit desplegando.substack.com
Podcast serupa


Popular di
Podcast ini turut muncul dalam senarai podcast negara-negara ini.
